
TPM-атака обходит блокировку BitLocker и Windows Hello PIN
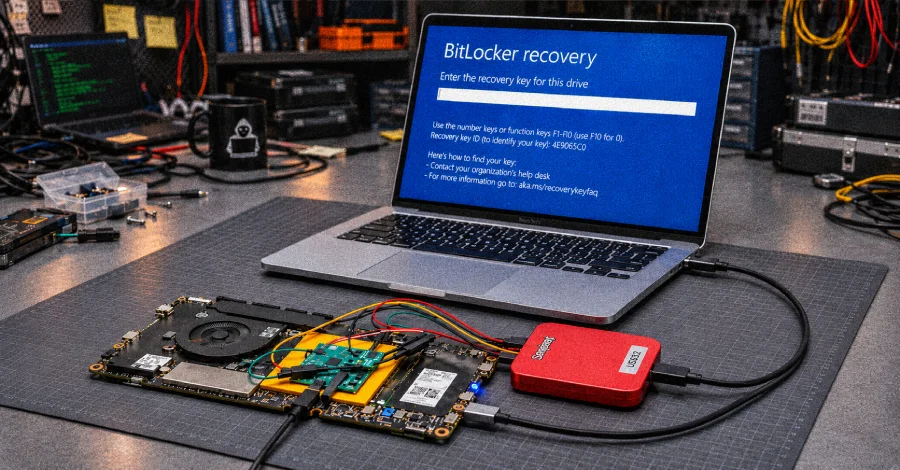
Атака через флеш-чип обходит защиту TPM и взламывает PIN за дни
Исследователи из Берлинского технического университета обнаружили способ сбросить счётчик попыток ввода PIN-кода в TPM — прямо с открытым корпусом ноутбука. Это означает, что защита Windows Hello и BitLocker, которая теоретически должна растягивать перебор на годы, в реальных условиях может быть преодолена за несколько дней или даже часов.
Как работает атака
Firmware TPM, встроенный в процессор, не имеет собственного защищённого хранилища. Своё состояние — включая счётчик неверных попыток ввода PIN — он хранит в зашифрованном виде на флеш-чипе материнской платы. Идея атаки проста: скопировать это состояние, а затем записать старую копию обратно, откатив счётчик к нулю. Если это удаётся, блокировки как не бывало, и перебор можно продолжать сколько угодно.
Современные ПК пытаются защититься от такого отката с помощью счётчиков RPMC внутри самого флеш-чипа — они могут только увеличиваться. Однако исследователи нашли уязвимости в обеих распространённых реализациях этой защиты.
Уязвимость в AMD: прошивка не проверяет счётчик
На AMD-системах с RPMC-флешем прошивка процессора просто не верифицирует факт увеличения счётчика. Небольшая плата-перехватчик, вставленная между процессором и флеш-чипом, блокирует обновление счётчика и отвечает сигналом успеха — ПК принимает старое состояние за актуальное. AMD подтвердила наличие этого изъяна, присвоив ему идентификатор CVE-2026-43613 с оценкой CVSS 5.1, и анонсировала исправления для большинства затронутых чипов линеек Ryzen, Ryzen AI, Ryzen Threadripper, Athlon и EPYC в период с ноября по февраль 2027 года.
На AMD-системах без RPMC ситуация ещё проще: исследователи на двух настольных ПК с AMD просто перезаписали флеш обычным программатором — никакой специальной платы не понадобилось.
Уязвимость в Winbond: утечка секретного ключа через глитч питания
Флеш-чипы Winbond с маркировкой 25R или 74M уязвимы к кратковременному падению напряжения питания (voltage glitch). Такой глитч заставляет чип раскрыть секретный ключ, подписывающий значения счётчика. Получив этот ключ — по словам исследователей, на его извлечение уходит около секунды — атакующий может подделать любое значение счётчика. Именно эта техника была применена на тестовом ноутбуке с Intel: прошивка передаёт чипу одно и то же значение при каждой загрузке, так что однажды полученный ключ сохраняет работоспособность после каждого перезапуска.
Результаты лабораторных тестов
В первом опыте исследователи атаковали заблокированный HP OmniBook 3 с процессором AMD Ryzen AI 5 330. ПИН Windows Hello (1235) был найден на 236-й попытке за 57 минут. Windows по-прежнему принудительно перезагружала систему после каждых 5 неверных попыток, но задержку блокировки не применяла — штатно TPM должен блокироваться после 32 неверных попыток, сбрасывая одну «неудачу» каждые 10 минут.
Во втором тесте проверялся Framework Laptop 13 с Intel Core Ultra 5 125H и флеш-чипом Winbond. PIN BitLocker (123457) нашёлся также на 236-й попытке — за 6 минут и 55 секунд. Встроенных ограничений на количество попыток в интерфейсе запуска BitLocker нет, поэтому каждый сброс счётчика открывал ещё 32 свежих попытки.
В обоих случаях исследователи физически подпаивали к флеш-чипу свою плату, а скрипт самостоятельно читал экран, вводил PIN-коды и перезагружал ноутбуки через KVM-переключатель. Пришлось также замедлить скорость шины между процессором и флешем в настройках прошивки — их плата не успевала на штатных частотах.
Насколько велика разница в рисках
Два лишних символа в PIN кардинально меняют картину:
| Длина PIN | Со штатной блокировкой TPM | Атака на Hello (AMD) | Атака на BitLocker (Intel) |
|————|—————————|———————-|——————————|
| 4 цифры | 69 дней | 40 часов | 5 часов* |
| 6 цифр | 19 лет | 168 дней | 20 дней |
| 8 цифр | 1 903 года | 46 лет | 6 лет |
BitLocker принимает четырёхзначный PIN только при снижении администратором шестизначного минимума. Указаны максимальные сроки, рассчитанные исходя из скоростей, измеренных на конкретных устройствах.
Позиция вендоров
AMD признала уязвимость в прошивке, однако заметила, что атаки с физическим доступом выходят за рамки её модели угроз, хотя «RPMC как раз и предназначен для защиты от подобных атак». Планы по обновлению прошивки охватывают период с ноября 2026-го по февраль 2027 года, при этом один из затронутых продуктов пока даже не имеет даты выпуска патча. Важный нюанс: в бюллетене не указано, предотвратит ли обновление установку злоумышленником более старой, уязвимой прошивки.
Intel заявила, что исследование не выявило уязвимости в её компонентах — и это соответствует действительности: атака на ноутбук с Intel эксплуатировала именно изъян чипа Winbond, а не процессора.
Microsoft оценила находку по Windows Hello как «умеренную» и ниже порога немедленного исправления, не выпустила CVE и не назначила вознаграждение за уязвимость. Тем не менее компания пообещала повысить рекомендуемую минимальную длину PIN для Hello до шести цифр. Тестовая сборка Windows 11, вышедшая на прошлой неделе, уже устанавливает шесть цифр как минимум для личных аккаунтов Hello с опцией выбора четырёх.
Winbond получила первое уведомление ещё в январе 2025 года, второе — в апреле, с доказательством того, что глитч также приводит к утечке ключа. Производитель флеш-чипов изучает проблему, не исключая разработку новой версии чипа, однако конкретных обязательств и сроков не давал.
Что делать владельцам и администраторам
Исследователи рекомендуют немедленно увеличить длину PIN-кодов, не дожидаясь патчей:
Windows Hello for Business: в групповых политиках (Computer Configuration → Administrative Templates → System → PIN Complexity) повысьте параметр Minimum PIN length. По умолчанию требуется 6 цифр, но администратор может снизить до 4 — чего делать не стоит.
BitLocker: поднимите значение Configure minimum PIN length for startup (допустимый диапазон — от 4 до 20 символов, по умолчанию 6). Включение параметра Allow enhanced PINs for startup разрешает использовать буквы и символы — это особенно актуально для старого оборудования.
Владельцы AMD-ПК: чтобы проверить, присутствует ли RPMC-флеш и включён ли он, можно загрузить Linux с Live USB и выполнить команду `grep . /sys/bus/pci/drivers/ccp//rpmc_`. До выхода патча AMD советует держать ПК под физическим контролем и следить за признаками вскрытия корпуса.
Владельцы ПК с флешем Winbond: производитель пока не взял на себя обязательств по исправлению. Intel рекомендует обращаться за обновлениями к производителям конкретных устройств.
Исследователи опубликовали прошивку для своих плат, схемы и скрипты. При этом они подчёркивают: воспроизвести атаки с RPMC непросто, для этого нужна их специализированная плата. Ни в самой статье, ни в уведомлениях вендоров атаки вне лабораторных условий пока не описаны.
Владельцам уязвимых ноутбуков стоит увеличить PIN хотя бы до восьми цифр уже сейчас — это даёт запас в несколько лет даже без аппаратной защиты, и патч успеет выйти задолго до того, как перебор завершится.
Источник: The Hacker News
Похожие записи
Telegram Android: два RCE-эксплойта обходят seccomp
Два RCE-эксплойта в Telegram для Android обходят seccomp-защиту Компания NebuSec опубликовала технический анализ, согласно которому новые средства защиты виджетов в Telegram для Android можно обойти как минимум двумя…
Продолжить чтение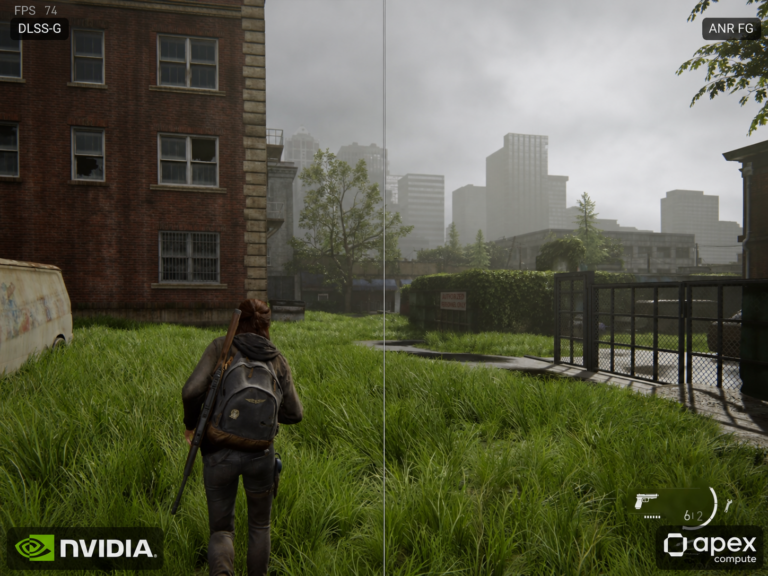
Apex Neural Rendering — альтернатива DLSS для старых GPU
Apex Neural Rendering: конкурент DLSS для старых GPU от AMD, Intel и Nvidia Компания Apex Compute выпустила публичную бету Apex Neural Rendering (ANR) — набора AI-технологий для рендеринга,…
Продолжить чтение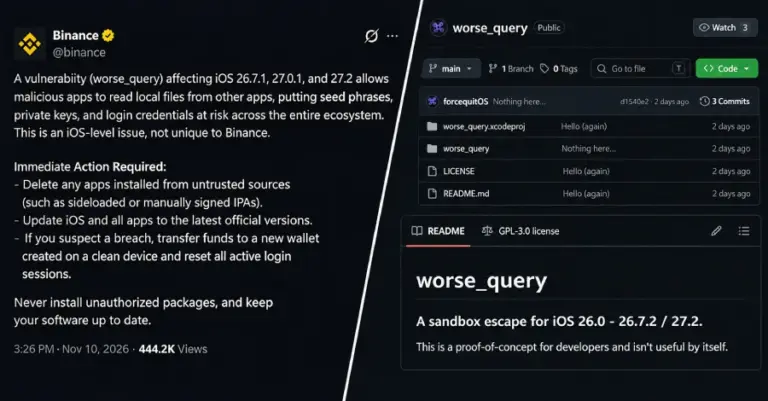
iOS sandbox escape угрожает крипто-кошелькам на iPhone
Binance предупреждает об iOS sandbox escape, угрожающем крипто-кошелькам Уязвимость в iOS, опубликованная на GitHub, позволяет одному приложению читать файлы других приложений на iPhone — без джейлбрейка и взлома…
Продолжить чтение
OpenSSH патч: обход SSH-аутентификации на Alpine Linux
OpenSSH выпустил экстренный патч: длинные пароли обходили аутентификацию на Alpine Linux Критическая уязвимость в OpenSSH позволяла злоумышленникам входить на серверы под Alpine Linux без знания пароля — достаточно…
Продолжить чтение







