
iOS sandbox escape угрожает крипто-кошелькам на iPhone
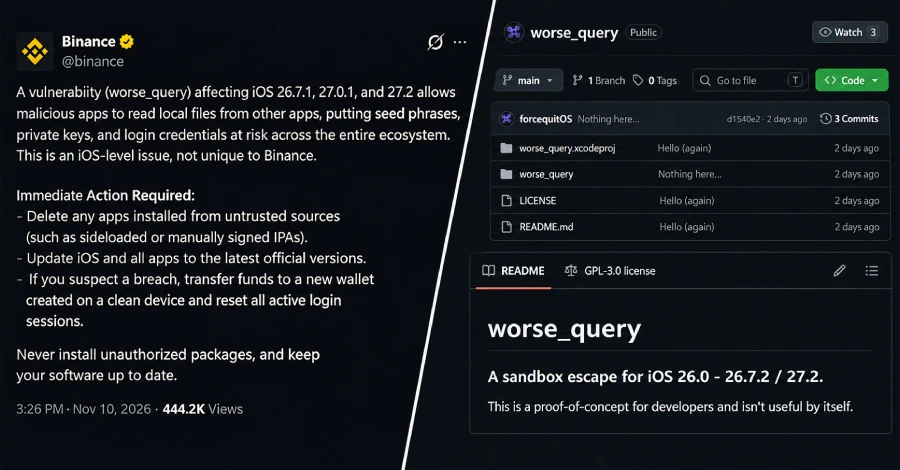
Binance предупреждает об iOS sandbox escape, угрожающем крипто-кошелькам
Уязвимость в iOS, опубликованная на GitHub, позволяет одному приложению читать файлы других приложений на iPhone — без джейлбрейка и взлома ядра. Binance бьёт тревогу: под угрозой оказались seed-фразы, приватные ключи и учётные данные пользователей. Патча до сих пор нет.
Что такое worse_query и как она работает
Эксплойт получил название worse_query. Его автор, исследователь под ником forcequit в соавторстве с 0xjohnny, опубликовал proof-of-concept код на GitHub в воскресенье — за день до выхода очередных обновлений iOS. Уязвимость затрагивает устройства на iOS 26 и iOS 27.
Механика проста и одновременно тревожна: приложению достаточно создать контейнер App Group — и оно получает доступ к данным всех остальных приложений на устройстве. На iOS 27 доступ распространяется ещё и на некоторые системные папки. Сам исследователь оговаривается, что код создавался для разработчиков и «сам по себе бесполезен», однако другие уже успели построить на его основе готовые инструменты.
Приложения на базе worse_query уже существуют
Один из них — файловый менеджер WQ Files, разработанный Кристофом Колбичем. Он устанавливается через инструменты сайдлоадинга — AltStore и SideStore — и при использовании с Apple ID автоматически создаёт нужный App Group-контейнер. WQ Files умеет читать, редактировать, удалять и очищать данные чужих приложений. Всё это — без джейлбрейка.
Вопрос о том, может ли приложение из официального App Store воспользоваться worse_query, пока остаётся без ответа. Ни Binance, ни исследователь, ни разработчики приложений не назвали конкретных кошельков, данные которых оказались под угрозой.
Позиция Binance и рекомендации пользователям
Binance выступила с официальным предупреждением в X (бывший Twitter), порекомендовав пользователям удалить все приложения, установленные из ненадёжных источников — в том числе сайдлоадом или с помощью ручной подписи. Также биржа советует обновить iOS и все установленные приложения до последних версий.
Тем, кто подозревает, что устройство уже скомпрометировано, Binance рекомендует: перевести средства в новый кошелёк, созданный на чистом устройстве, и завершить все активные сессии входа.
Apple молчит, патча нет
Вышедшие обновления iOS 27.2.1 и iOS 26.7.3 исправили две уязвимости в iMessage и несколько багов Bluetooth. Однако в официальных заметках по безопасности ни одно из них не упоминает worse_query и проблемы с sandbox. Apple придерживается привычной политики: компания не раскрывает, не обсуждает и не подтверждает уязвимости до завершения расследования и выхода патча.
Сам forcequit в комментарии на X признался, что не планировал публиковать эксплойт так рано, однако поторопился — по его словам, Apple затягивала с ответом, а тема уже активно обсуждалась в сети.
Ни биржа, ни исследователь не сообщают о реальных атаках или кражах, связанных с worse_query, — по крайней мере, на данный момент.
—
Пока Apple не выпустит официальное исправление, пользователям криптокошельков на iPhone стоит проявить особую осторожность: избегать сайдлоадинга, своевременно обновлять систему и следить за официальными сообщениями от разработчиков кошельков.
Источник: The Hacker News
Похожие записи
iPhone 20 Pro: дизайн на основе iPhone Air
iPhone 20 Pro возьмёт дизайн от iPhone Air: что известно Apple готовит масштабный редизайн к 20-летию iPhone — и, судя по свежим утечкам, за основу возьмут стеклянный корпус…
Продолжить чтение
Apple TV получит раздел с видеоподкастами
Apple TV добавит раздел с видеоподкастами Apple готовится расширить возможности приложения Apple TV, добавив в него отдельный раздел с видеоподкастами — это затронет более миллиарда устройств по всему…
Продолжить чтение
Apple смарт-очки с Siri AI: выход в 2027 году
Умные очки Apple с Siri AI: выход в следующем году — чего ждать Apple давно работает над смарт-очками, и, похоже, ждать осталось недолго. По данным Марка Гурмана из…
Продолжить чтение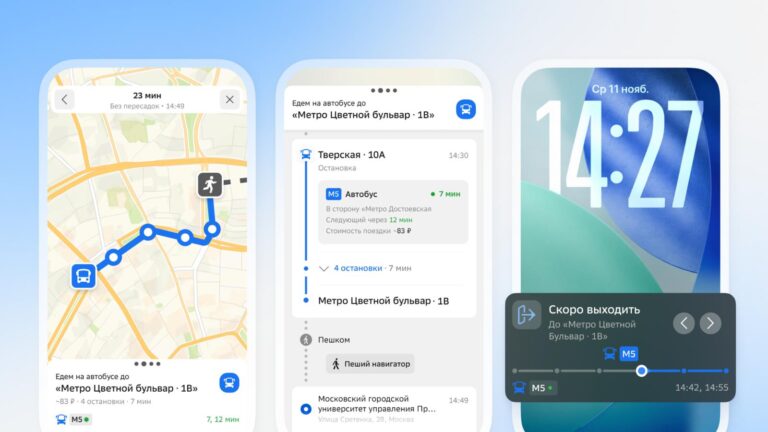
2ГИС обновил навигатор для пассажиров транспорта
2ГИС обновил навигатор: теперь не пропустишь свою остановку Пользоваться общественным транспортом стало удобнее: 2ГИС представил обновлённый режим навигации для пассажиров. Приложение теперь следит за вашим положением на маршруте…
Продолжить чтение







