Перейти к содержимому

мобильная безопасность

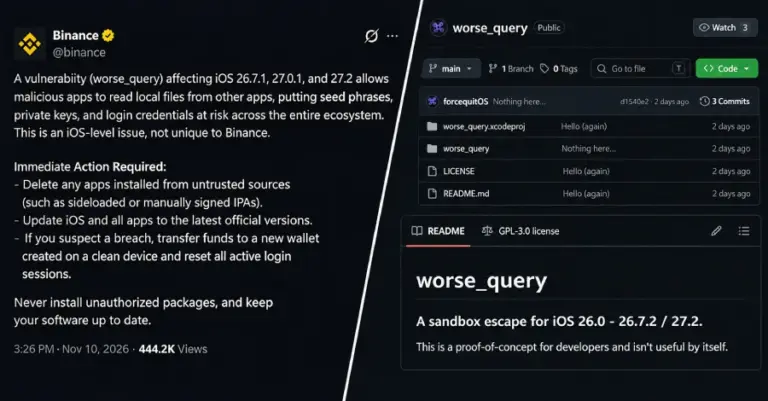
iOS sandbox escape угрожает крипто-кошелькам на iPhone

Binance предупреждает об iOS sandbox escape, угрожающем крипто-кошелькам Уязвимость в iOS, опубликованная на GitHub, позволяет одному приложению читать файлы других приложений на iPhone — без джейлбрейка и взлома…

Продолжить чтение
Уязвимость Telegram Android: выполнение кода через звонок

В Telegram для Android нашли уязвимость при голосовых звонках Исследователи из стартапа NebuSec обнаружили серьёзную уязвимость в Telegram для Android: злоумышленник мог выполнить произвольный код на устройстве жертвы…

Продолжить чтение

Microsoft Authenticator: уязвимость кражи рабочих токенов

Уязвимость в Microsoft Authenticator для Android позволяла красть рабочие токены В приложении Microsoft Authenticator для Android обнаружена серьёзная уязвимость: вредоносное приложение без каких-либо разрешений могло притвориться доверенным сервисом…

Продолжить чтение

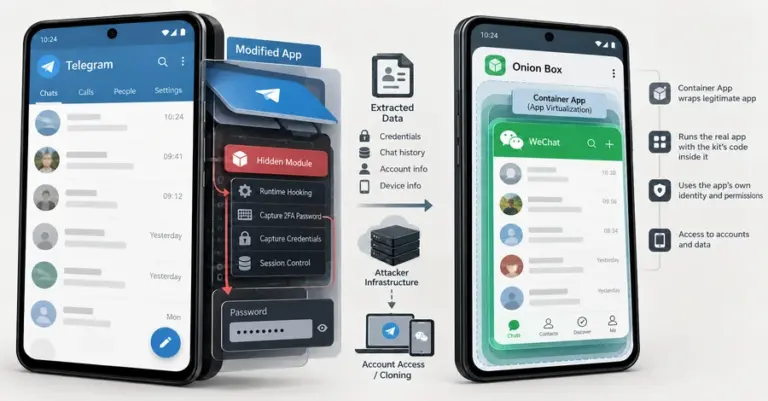
uCreator: Android-шпион крадёт пароли Telegram и WeChat

uCreator: Android-шпион крадёт 2FA-пароли Telegram и клонирует аккаунты WeChat Исследователь под ником Ovi обнаружил коммерческий набор Android-шпионского ПО под названием uCreator, который перехватывает управление аккаунтами Telegram и WeChat,…

Продолжить чтение

DarkSword P7: новый шпионаж на непропатченных iPhone

Новый вариант шпионского ПО DarkSword атакует непропатченные iPhone Компания iVerify опубликовала подробный отчёт о P7 DarkSword — новой разновидности вредоносного ПО, связанной с эксплойт-цепочкой DarkSword для iPhone. Новый…

Продолжить чтение

Android-троян Manic крадёт PIN без фальшивого экрана

Android-троян Manic крадёт PIN без поддельного банковского экрана Голландская компания ThreatFabric обнаружила новый Android-троян Manic, который умеет похищать PIN-коды прямо с настоящей клавиатуры банковского приложения — без каких-либо…

Продолжить чтение