
uCreator: Android-шпион крадёт пароли Telegram и WeChat
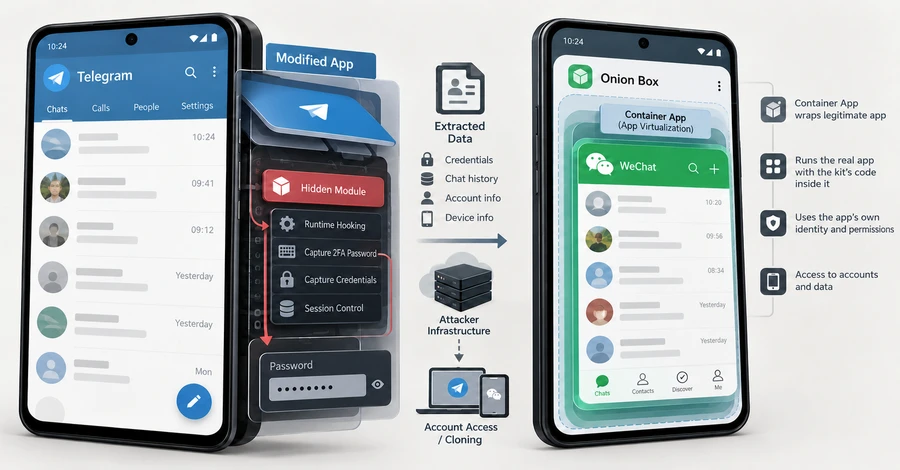
uCreator: Android-шпион крадёт 2FA-пароли Telegram и клонирует аккаунты WeChat
Исследователь под ником Ovi обнаружил коммерческий набор Android-шпионского ПО под названием uCreator, который перехватывает управление аккаунтами Telegram и WeChat, встраивая вредоносный код прямо в рабочие копии этих приложений. Инструмент продаётся как арендуемый сервис и представляет серьёзную угрозу для пользователей мессенджеров в Азии и по всему миру.
Что такое uCreator и как он попадает на устройства
Набор uCreator распространяется через модифицированные APK-файлы популярных приложений — Telegram и WeChat. Жертвы заражаются двумя путями: через сайдлоадинг (установку приложений не из официальных магазинов) и через собственный контейнер операторов под названием 洋葱盒子 («Onion Box»), который запускает другие приложения внутри себя. Некоторые подделки под Telegram X используют тот же идентификатор пакета, что и оригинальное приложение в Google Play, — это делает их обнаружение по названию невозможным.
Компания Doctor Web ещё в октябре 2025 года описала бэкдор Baohuo, обнаруженный в поддельных копиях Telegram X. Сравнение двух отчётов показывает полное совпадение: то же пространство имён `com.ucreator.tgjar`, тот же C2-сервер и те же названия команд. По оценке Doctor Web, на тот момент было заражено более 58 000 устройств.
Заражённые копии Telegram X распространялись с середины 2024 года через рекламные объявления внутри приложений, ведущие на фиктивные сайты магазинов приложений. Те продвигали Telegram X как приложение для знакомств и видеочата. Баннеры были на португальском и индонезийском языках, однако география заражений оказалась шире: первое место заняла Индия (22,8%), Бразилия — второе (20,5%), Индонезия — третье (9,6%). Поддельные копии также появлялись в сторонних магазинах APKPure, ApkSum и AndroidP.
Как uCreator захватывает аккаунт Telegram
Внутри модифицированного Telegram вредоносный код запускается вместе с приложением и работает с теми же правами и разрешениями, что и само приложение. Каждый заражённый APK дополнительно запускает локальный командный сервер изнутри — код для каждого целевого приложения загружается уже после установки, что затрудняет анализ самого установочного файла.
Атакующие могут отправить произвольный запрос к базе данных сообщений приложения и получить историю переписки. Особую опасность представляет перехват двухфакторного пароля (2FA): Telegram просит пользователя ввести его в приложении, которое затем использует его для генерации подтверждения входа на устройстве. uCreator перехватывает этот шаг и копирует пароль в открытом виде ещё до его хеширования.
Получив пароль, злоумышленник может сбросить активные сессии аккаунта, сменить привязанный номер телефона или удалить учётную запись. Часть кода специально предназначена для того, чтобы заблокировать доступ для владельца, оставив сессию злоумышленника активной. При этом вредоносная сессия скрывается из списка устройств в самом заражённом приложении. Doctor Web описывал аналогичную функцию в Baohuo: бэкдор также отправлял номер телефона, имя и пароль аккаунта на свой сервер каждые три минуты.
Клонирование WeChat и утечка серверной части
Для WeChat uCreator использует виртуализацию приложений — запускает неизменённое приложение внутри собственного контейнера. Специальная команда извлекает идентификатор входа в аккаунт, после чего данные приложения упаковываются в ZIP-архив, загружаются на сервер, а встроенный скрипт входа используется для клонирования аккаунта. Этот модуль нацелен на захват самой учётной записи, а не только истории переписки.
Исследователь Ови совместно с коллегой по имени Jurre также обнаружили серверную часть набора на самостоятельно размещённом GitLab-сервере — единственном компоненте инфраструктуры, не ограниченном по IP-адресам. Код показывает облачную консоль, которую арендуют торговые посредники. Каждая команда несёт идентификатор клиента, так что каждый покупатель управляет своей частью заражённых устройств. Для обхода защитных алгоритмов платформ встроен планировщик: он задаёт временны́е окна, случайные дневные лимиты и бюджеты на каждый аккаунт — имитируя поведение человека. В коде это называется «выращивание аккаунтов» (account cultivation).
В истории коммитов кода насчитывается около трёх десятков разработчиков, работающих по китайскому времени, причём часть из них вносила изменения ещё в октябре 2026 года.
Кто за этим стоит
Ови связывает отдельные части операции с тремя компаниями из провинции Хунань. Одна из них связана с брендовым сайтом набора и сертификатом сервера, вторая — с государственной регистрацией домена командного сервера, третья — с подписью Windows-программы управления. Исследователь осторожно добавляет, что общий владелец «правдоподобен, но не доказан».
Сами разработчики называют продукт YingGai, а его история в открытых источниках прослеживается с сентября 2021 года. Исследованные образцы датированы 2024–июлем 2026 года. Судя по акценту на мобильных кошельках и одноразовых кодах, основной мотив — финансовое мошенничество. Предполагаемые цели — пользователи мессенджеров и платёжных сервисов в Китае и Юго-Восточной Азии: WeCom, QQ, WhatsApp, LINE, Zalo, KakaoTalk, Viber, GCash и MoMo. В коде обнаружена поддержка около 20 приложений, однако в открытый доступ опубликованы данные только по Telegram и WeChat.
Индикаторы компрометации
На заражённом устройстве uCreator оставляет два надёжных следа по версии исследователя: файл `TgJarPine.dex` в ресурсах некоторых модифицированных копий Telegram, а также оригинальная копия приложения, которую инструмент LSPatch оставляет по пути `cache/lspatch/origin/*.apk`. Второй признак может присутствовать и в приложениях, патч которых сделан с помощью LSPatch по другим причинам.
По состоянию на 23 октября 2026 года несколько командных доменов набора уже не резолвились. Домен сервера загрузки версий по-прежнему указывал на `121.37.194[.]194`. Ключевые хеши SHA-256 вредоносных компонентов:
— `2fc4bad71eda25b9022ea7cb090d6419911ecd67e50e746b418f8a617a980301` — framework и обработчики команд
— `0142749a159be3e41d28f910eebf28b577a282880bd0c2383bd7404189f4ff94` — загрузчик
— `dcec9640271a782553599197bcb85367971a5bb4aa84c3787d1e49a3f4f9420e` — заражённый Telegram X (ноябрь 2024)
— `805834e6b8c12e180117a1816b48e387c33b53520f5a91cbf858441dc895e717` — заражённый Telegram (июль 2024)
— `f82ac2c525d1ed82e57b3f27ae689aeda46875a893ca4c42876b3166ba66bb20` — хост WeChat
— `99c5be579d218acfd2c7e2662528e7ad32a1a605d8efd1da732c13931bc30c4c` — Onion Box
Командные серверы: `hpncallback.gold5play[.]com`, `hpncallback.qianxunlbs[.]com`; хост загрузок: `telegram-apk.uzyzx[.]com`; сервер загрузки версий: `hw.android.videoflow[.]cn`. Также задействованы Redis-серверы на IP `159.138.237[.]10:32115` и `159.138.229[.]12:26379`, а также ретранслятор `43.225.141[.]209`. Полный список индикаторов компрометации от Doctor Web для бэкдора Baohuo опубликован в их GitHub-репозитории.
uCreator — очередное напоминание о том, что установка приложений из неофициальных источников остаётся одним из главных векторов заражения на Android. Пока разработчики набора продолжают активно его развивать, а аналогов в виде FjordPhantom и GodFather уже показали жизнеспособность схемы — риск для пользователей в регионе сохраняется.
Источник: The Hacker News
Похожие записи
Samsung One UI 9.5: защита от подмены номеров
Samsung защитит от подмены номеров контактов в One UI 9.5 В приложении Phone на смартфонах Samsung может появиться функция, которая будет проверять, действительно ли звонок поступает с устройства…
Продолжить чтение
Google Messages: фоновое воспроизведение голосовых
Google Messages научится воспроизводить голосовые сообщения в фоне В приложении Google Messages может появиться долгожданная возможность — слушать голосовые сообщения, не прерывая воспроизведение при переключении между чатами. Это…
Продолжить чтение
Google Wallet в Gemini: финансовая аналитика с AI
Google Wallet теперь в Gemini: анализ ваших финансов с помощью AI Пользователи Gemini в США получили доступ к новой функции — подключение Google Wallet к AI-ассистенту для персональных…
Продолжить чтение
Баг Google Pixel раскрывает скрытое Private Space
Баг в Google Pixel раскрывает скрытое Private Space при смене темы оформления Ноябрьское обновление для Pixel устранило десятки ошибок — но не эту. Баг с Private Space, из-за…
Продолжить чтение







