
Microsoft Authenticator: уязвимость кражи рабочих токенов
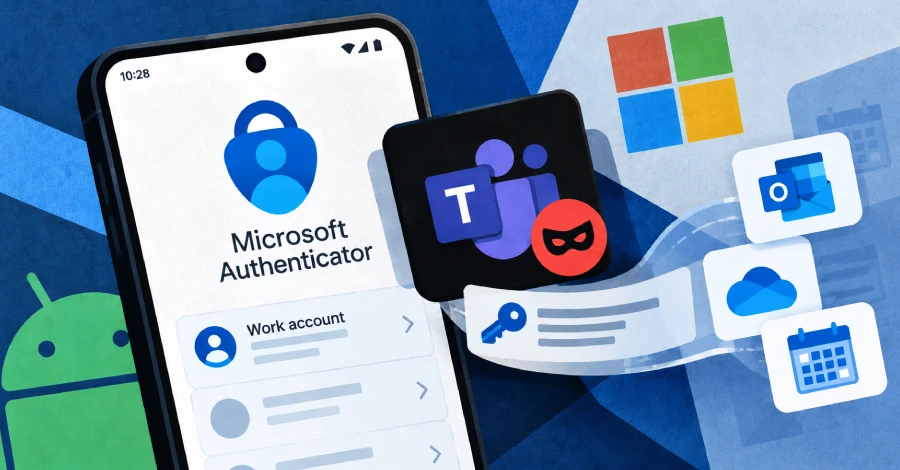
Уязвимость в Microsoft Authenticator для Android позволяла красть рабочие токены
В приложении Microsoft Authenticator для Android обнаружена серьёзная уязвимость: вредоносное приложение без каких-либо разрешений могло притвориться доверенным сервисом Microsoft и получить токены доступа к корпоративному аккаунту жертвы. Microsoft уже выпустила исправление, и всем пользователям настоятельно рекомендуется обновиться.
Что за уязвимость и насколько она опасна
Уязвимость зарегистрирована как CVE-2026-80097 и устранена в Microsoft Authenticator для Android версии 6.2606.4246. Microsoft присвоила ей оценку 8.6 по шкале CVSS, классифицировав как «Important» («Высокая важность»). Идентификатор CVE был назначен 8 сентября, а технические подробности исследователи опубликовали 23 октября 2026 года.
В ходе тестов исследователи подтвердили, что полученные токены давали полный доступ к электронной почте, файлам и календарю аккаунта. Microsoft, в свою очередь, указывает, что успешная атака также требует от жертвы выполнения шага авторизации в Authenticator, и отмечает, что реальных случаев эксплуатации уязвимости зафиксировано не было.
Как работала атака
На Android приложение Authenticator выполняет функцию не только генератора одноразовых кодов, но и брокера аутентификации. Когда Teams, Outlook или другое приложение Microsoft требует входа пользователя, оно обращается к Authenticator, а тот возвращает токен — цифровой пропуск, подтверждающий, что пользователь авторизован.
Проблема крылась в компоненте AccountChooserActivity: любое приложение на устройстве могло его запустить. Когда вредоносное приложение это делало, Authenticator формировал запрос на токен на основе данных, предоставленных самим же атакующим приложением, — включая имя приложения, которым оно себя называло. Злоумышленник говорил: «Я — Teams», и брокер верил.
Почему не сработала защитная проверка
Теоретически проверка подписи должна была предотвратить подобный обман. Она сверяла реальную подпись приложения, которое пытались подделать. Но поскольку настоящий Teams был установлен на устройстве, его реальная подпись была доступна для считывания — и проверка благополучно проходила. При этом, как выяснили исследователи из компании Enclave, Authenticator мог видеть, какое приложение на самом деле инициировало запрос, однако не использовал эту информацию при принятии решения о выдаче токена.
Кто нашёл уязвимость и что получил атакующий
Уязвимость обнаружил Офек Левин в рамках стипендиальной программы компании по безопасности Enclave, которая опубликовала технический разбор на своём сайте. В ходе экспериментов Enclave, притворяясь Teams и запрашивая токены Microsoft Graph, получала разрешения на чтение и отправку почты, чтение и запись файлов, а также доступ к календарю.
Между Microsoft и Enclave есть одно расхождение, на которое стоит обратить внимание. Enclave сообщила, что её proof-of-concept получал токены без какого-либо взаимодействия с пользователем — достаточно было наличия авторизованного аккаунта на устройстве. Microsoft же в своём advisory утверждает, что для эксплуатации необходимо установить вредоносное приложение и убедить пользователя пройти шаг аутентификации в Authenticator; оценка CVSS также указывает на необходимость участия пользователя.
Статус и рекомендации
Уязвимость была частью сентябрьского Patch Tuesday 2026 года. По состоянию на 26 октября 2026 года она не включена в каталог Known Exploited Vulnerabilities американского агентства CISA. Microsoft оценивает вероятность эксплуатации как «маловероятную» и подтверждает, что до выхода патча уязвимость публично не раскрывалась.
Чтобы защититься, необходимо обновить Microsoft Authenticator для Android до версии 6.2606.4246 или новее. Организации, управляющие корпоративными устройствами через MDM-системы, могут принудительно установить минимальную версию приложения. Важный нюанс: Microsoft в своём advisory не уточняет, аннулирует ли обновление токены, которые вредоносное приложение могло успеть получить до установки патча.
Обновление доступно в Google Play — не откладывайте его установку, особенно если используете Authenticator для корпоративных аккаунтов.
Источник: The Hacker News
Похожие записи
Samsung One UI 9.5: защита от подмены номеров
Samsung защитит от подмены номеров контактов в One UI 9.5 В приложении Phone на смартфонах Samsung может появиться функция, которая будет проверять, действительно ли звонок поступает с устройства…
Продолжить чтение
Google Messages: фоновое воспроизведение голосовых
Google Messages научится воспроизводить голосовые сообщения в фоне В приложении Google Messages может появиться долгожданная возможность — слушать голосовые сообщения, не прерывая воспроизведение при переключении между чатами. Это…
Продолжить чтение
Google Wallet в Gemini: финансовая аналитика с AI
Google Wallet теперь в Gemini: анализ ваших финансов с помощью AI Пользователи Gemini в США получили доступ к новой функции — подключение Google Wallet к AI-ассистенту для персональных…
Продолжить чтение
Баг Google Pixel раскрывает скрытое Private Space
Баг в Google Pixel раскрывает скрытое Private Space при смене темы оформления Ноябрьское обновление для Pixel устранило десятки ошибок — но не эту. Баг с Private Space, из-за…
Продолжить чтение







