
OpenSSH патч: обход SSH-аутентификации на Alpine Linux
OpenSSH выпустил экстренный патч: длинные пароли обходили аутентификацию на Alpine Linux
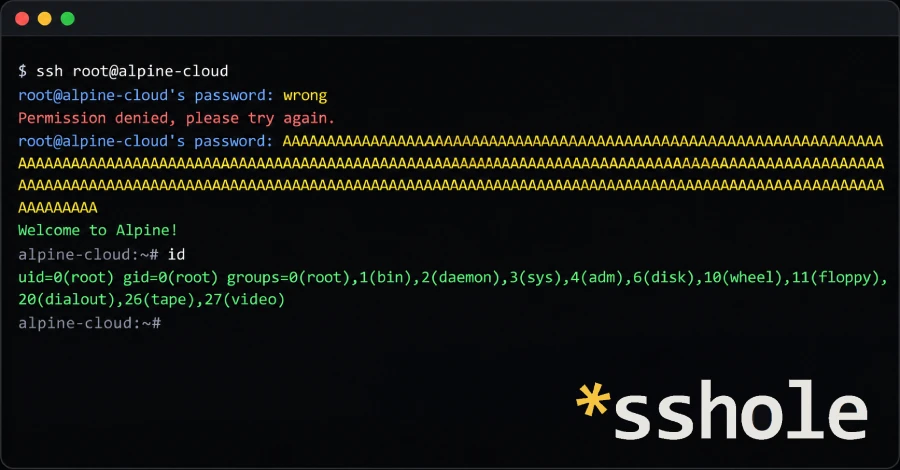
Критическая уязвимость в OpenSSH позволяла злоумышленникам входить на серверы под Alpine Linux без знания пароля — достаточно было иметь сетевой доступ, имя учётной записи и пароль длиной от 257 до 1 024 байт. Команда OpenSSH оценила угрозу как критическую и выпустила экстренное обновление версии 10.6p2.
Суть уязвимости
Атака работает при одновременном выполнении нескольких условий: сервер использует пакет `openssh-server`, собранный без поддержки PAM (Pluggable Authentication Module), включена парольная аутентификация, а хотя бы на одном аккаунте машины установлен пароль. Именно так настроен стандартный пакет `openssh-server` в Alpine Linux — без PAM и с включёнными парольными логинами по умолчанию.
Корень проблемы — в том, как sshd взаимодействует с musl, C-библиотекой, на которой строится Alpine. Системы не на Linux, дистрибутивы на базе glibc и конфигурации с проверкой паролей через PAM уязвимости не подвержены. Об этом прямо заявил Дэмьен Миллер из команды OpenSSH.
Кто под угрозой
Alpine опубликовала собственный бюллетень безопасности, в котором перечислены четыре условия одновременной уязвимости сервера:
Запущен пакет `openssh-server` без PAM или `openssh-server-pam` с параметром `UsePAM no`. Параметр `PasswordAuthentication` установлен в `yes` — это значение по умолчанию в OpenSSH. Хотя бы один аккаунт имеет символ `*` в поле пароля, то есть пароль не задан. Как минимум у одного другого локального аккаунта есть хеш пароля, начинающийся с `$5$` или `$6$`.
Атакующему нужно знать лишь имя аккаунта без пароля. Одного аккаунта с паролем достаточно, чтобы под угрозой оказались все беспарольные учётные записи. По данным бюллетеня, атака срабатывает с первой попытки за одно соединение.
На Alpine без пароля по умолчанию работают следующие аккаунты: пользователи с ключами, созданные через `adduser` без пароля или с `usermod -p ‘‘`; пользователи из каталоговых сервисов через musl-nscd без записи в shadow; `root`, который поставляется как `root:` в базовом образе начиная примерно с Alpine 3.16; пользователь `alpine` в официальных облачных образах, собранных с tiny-cloud.
Аккаунт `root` защищён настройкой `PermitRootLogin prohibit-password` по умолчанию и доступен напрямую только при явном `PermitRootLogin yes`. Однако эта защита не помогает, если скомпрометированный аккаунт может получить права root, например через `doas`.
Образы tiny-cloud версий с 3.18.11 по 3.24.3 предоставляют пользователю `alpine` беспарольный `doas`. При первой загрузке они безопасны, но становятся уязвимыми, как только на машине появляется хеш `$6$` — например, после того как администратор задаёт пароль консоли. Злоумышленник может войти как `alpine` и через `doas` получить права root.
Контейнеры, не запускающие sshd, системы с `PasswordAuthentication no`, а также облачные образы, настроенные через cloud-init (который прописывает этот параметр), уязвимости не подвержены. Аккаунты с `!` в `/etc/shadow` и машины, где ни у одного аккаунта нет хеша пароля в формате `$`-стиль, также в безопасности.
Уязвимость не ограничена Alpine Linux
Özgün Kültekin из Wakefield, обнаруживший проблему, в своём техническом разборе указывает на другие системы на базе musl — OpenWrt, Buildroot и Yocto. При этом OpenWrt по умолчанию использует Dropbear для SSH, который уязвимости не подвержен. Проблема актуальна для OpenWrt только в том случае, если администратор вручную установил OpenSSH server.
Как это работает технически
Без PAM sshd проверяет пароль самостоятельно: хеширует введённое значение через функцию `crypt()` и сравнивает результат с сохранённым полем. Аккаунт без пароля хранит в этом поле лишь символ `*` — слишком короткий, чтобы содержать соль (случайный префикс хеша). Поэтому sshd «заимствует» соль у другого аккаунта с настоящим хешем.
Для типов хешей `$5$` и `$6$` функция `crypt()` в musl отказывается обрабатывать пароли длиннее 256 байт и возвращает `` как сигнал ошибки. Этот `` совпадает с сохранённым `*` — и sshd принимает вход. Верхняя граница в 1 024 байта задана собственным ограничением sshd на длину пароля.
Такое поведение musl появилось после изменения от 9 августа 2012 года, которое заставило неудачный вызов `crypt()` возвращать «несовпадающий хеш вместо NULL», поскольку многие программы не проверяли код ошибки. Ограничение в 256 байт было добавлено 29 августа 2012 года для защиты от атак типа «отказ в обслуживании».
«Заимствование» соли появилось в OpenSSH 15 июля 2016 года как исправление CVE-2016-6210 — уязвимости, позволявшей определять существующие имена пользователей. По словам Kültekin, нынешняя проблема существует именно с того момента.
Исправление в версии 10.6p2 заставляет sshd отклонять совпадение, если сохранённое поле содержит менее четырёх символов. Сам OpenSSH называет это «обходным решением», указывая, что первопричина лежит за пределами sshd.
Как исправить
На Alpine Linux необходимо обновить пакеты и перезапустить sshd — простое обновление пакета не перезапускает уже работающий демон:
«`
apk upgrade -U -a
rc-service sshd restart
«`
Точечные релизы 3.21.10, 3.22.8, 3.23.8 и 3.24.4 уже включают исправленный пакет. Ветки с 3.16 по 3.21, несмотря на окончание поддержки, также получили обновлённые пакеты.
Если немедленное обновление невозможно, нужно отключить парольную аутентификацию. Сначала убедитесь, что вход по SSH-ключу работает, и оставьте текущую сессию открытой до успешного нового входа. Затем установите `PasswordAuthentication no`, проверьте конфигурацию командой `sshd -t` и перезапустите sshd. Убедиться в результате можно командой:
«`
sshd -T | grep -i passwordauthentication
«`
Вывод должен показать `passwordauthentication no`.
Для проверки на признаки компрометации следует искать в `/var/log/messages` строки sshd с `Accepted password for` для беспарольных аккаунтов вроде `alpine`, `root` или пользователей с ключами. На уязвимых машинах также стоит проверить использование `doas`, недавно созданных пользователей, файлов и авторизованных ключей. «Если вы не можете исключить факт входа — считайте машину скомпрометированной», — говорится в бюллетене.
Почему патч вышел так быстро
Команда Миллера узнала об уязвимости в начале недели и выпустила исправление в максимально сжатые сроки. В анонсе релиза Миллер отметил, что команда теперь считает длительные эмбарго опасными и полезными прежде всего для атакующих — в последнее время они наблюдали, как AI-агенты самостоятельно находят те же ошибки, иногда в течение нескольких часов.
Идентификатор CVE на момент публикации уязвимости присвоен не был.
Источник: The Hacker News
Похожие записи

SignDrop zero-day: SYSTEM-доступ через драйвер CLFS в Windows
SignDrop: новый zero-day эксплоит превращает защиту Windows CLFS в дыру для SYSTEM-доступа В открытый доступ выложен proof-of-concept эксплоит под названием SignDrop, который позволяет обычному локальному пользователю Windows получить…
Продолжить чтение
Фейковые AI-домены распространяют малварь и угонщики браузеров
186 фейковых AI-доменов: ClickFix, угонщики браузеров и расширения-шпионы Исследователи в области кибербезопасности выявили масштабную кампанию, в которой злоумышленники используют домены-двойники популярных AI-инструментов для распространения вредоносного ПО. Одна опечатка…
Продолжить чтение
Фишинг через Google Calendar: угон сессий в реальном времени
Приглашения в Google Calendar как инструмент угона сессий: разбор фишинговой кампании С середины августа 2026 года злоумышленники проводят масштабную операцию по краже активных Google-сессий корпоративных пользователей. Атака была…
Продолжить чтение
A1 Tech Day 2026: конференция по ИТ и AI в Минске
A1 Tech Day 2026: главная технологическая конференция года пройдёт в Минске Компания A1 объявила о проведении ежегодной практической конференции «A1 Tech Day: точка сингулярности» — одного из ключевых…
Продолжить чтение







