
Фейковые AI-домены распространяют малварь и угонщики браузеров
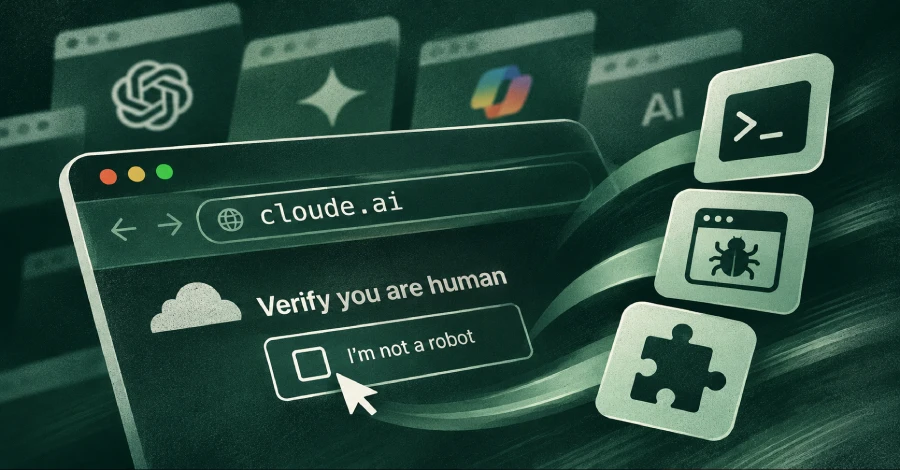
186 фейковых AI-доменов: ClickFix, угонщики браузеров и расширения-шпионы
Исследователи в области кибербезопасности выявили масштабную кампанию, в которой злоумышленники используют домены-двойники популярных AI-инструментов для распространения вредоносного ПО. Одна опечатка в адресной строке — и пользователь вместо привычного сервиса попадает в ловушку.
Что такое TypoPrompting и как это работает
Компания Island присвоила обнаруженной схеме название TypoPrompting. Суть атаки проста: человек ошибается при вводе адреса AI-сервиса, попадает на фальшивый сайт и получает запрос что-то «подтвердить», «установить» или «запустить».
Кампания охватывает 186 поддельных доменов, имитирующих 27 AI-брендов: Anthropic Claude, OpenAI ChatGPT, Google Gemini и Gemini Notebook (бывший NotebookLM), Microsoft Copilot, SpaceXAI Grok, DeepSeek, Mistral, Perplexity, Midjourney, ElevenLabs, Lovable, Cursor и другие.
Анализ регистрационных данных показал, что часть таких доменов, например cloude[.]ai и cluade[.]ai, была зарегистрирована ещё 13 июля 2023 года.
Три сценария заражения
Сценарий 1: ClickFix и поддельная страница Cloudflare
Первый маршрут ведёт пользователя через цепочку перенаправлений, которая сначала снимает «цифровой отпечаток» браузера и определяет публичный IP-адрес, а затем показывает фальшивую страницу верификации Cloudflare. Там жертву просят выполнить PowerShell-команду.
По данным Island, одна и та же система сбора отпечатков охватывает 211 входных доменов, включая двойники банков, страховых компаний и корпоративного ПО — Scotiabank, Charles Schwab, Blue Cross Blue Shield, Verizon, ServiceNow, Microsoft Azure.
В зависимости от платформы жертвы луры бывают трёх видов:
— Поддельные страницы верификации на Windows с буфером обмена, содержащим вредоносную команду
— Фальшивые обновления безопасности на macOS, запускающие shell-команду
— Страницы с загрузкой архива, из которого нужно распаковать и запустить исполняемый файл
Сценарий 2: Малварь Net Guard
Восемь тайпосквот-доменов, имитирующих Claude, DeepSeek, Copilot, ElevenLabs и Voice AI, ведут на поддельные страницы «Проверки безопасности» (Security Check), которые в итоге устанавливают вредоносную программу Net Guard.
Коварство ситуации объясняет ведущий исследователь безопасности Island Олег Зайцев: «Загрузка со страниц Security Check — это само приложение из Microsoft Store, абсолютно неизменённое. Оно байт в байт идентично Net Guard в том виде, в котором его распространяет Microsoft, и несёт оригинальную подпись Store».
Скрытый механизм управления браузером присутствует в каждой копии приложения — независимо от того, откуда оно установлено. Он активируется без запроса: ждёт, пока пользователь не прекратит работу за компьютером, а затем перехватывает настройки поиска в Chrome и получает возможность запускать скрипты внутри браузера по командам с сервера атакующих. Кроме того, малварь умеет менять поисковик по умолчанию, редактировать профили браузера и устанавливать произвольные Chrome-расширения.
Сценарий 3: Угонщики поиска в Chrome Web Store
Третий маршрут связан с доменом-двойником Perplexity — preplexity[.]ai. Он перенаправляет браузер на расширение Quick Search, доступное прямо в Chrome Web Store.
«Расширение не нуждается ни в исполняемом JavaScript, ни в явно запрошенных разрешениях для своей главной функции, — поясняет Island. — Его манифест просто переопределяет поисковик по умолчанию на find.flashysearches[.]com. Все запросы через этот провайдер уходят третьей стороне. На рабочем месте такие запросы могут содержать внутренние имена хостов, имена клиентов и детали проектов».
Quick Search входит в группу из 16 расширений — среди них, например, GPT for Chrome с 80 000 пользователей. По состоянию на 3 ноября 2026 года суммарная аудитория этих расширений составляет 972 000 задекларированных пользователей.
Почему это работает
Использование «припаркованных» доменов для распространения малвари — не новость. Ещё в декабре 2025 года компания Infoblox описывала, как домены без активного сайта монетизируются через системы перенаправления трафика: посетитель профилируется по устройству и браузеру, после чего его передают рекламным платформам, которые фактически становятся инструментом доставки мошеннического контента.
Схема TypoPrompting эксплуатирует именно этот механизм, наложив его на популярность AI-сервисов, которые стали частью повседневной работы миллионов людей.
«Адрес, отличающийся от AI-инструмента всего на одну букву, может привести к совершенно другому результату, — предупреждает Island. — По мере того как эти сервисы становятся частью ежедневной работы, путь к нужному инструменту должен быть управляемым, а не проверкой точности набора на клавиатуре».
Будьте внимательны при вводе адресов AI-сервисов в браузере — и по возможности используйте закладки вместо ручного набора URL.
Источник: The Hacker News
Похожие записи

SignDrop zero-day: SYSTEM-доступ через драйвер CLFS в Windows
SignDrop: новый zero-day эксплоит превращает защиту Windows CLFS в дыру для SYSTEM-доступа В открытый доступ выложен proof-of-concept эксплоит под названием SignDrop, который позволяет обычному локальному пользователю Windows получить…
Продолжить чтение
Фишинг через Google Calendar: угон сессий в реальном времени
Приглашения в Google Calendar как инструмент угона сессий: разбор фишинговой кампании С середины августа 2026 года злоумышленники проводят масштабную операцию по краже активных Google-сессий корпоративных пользователей. Атака была…
Продолжить чтение
A1 Tech Day 2026: конференция по ИТ и AI в Минске
A1 Tech Day 2026: главная технологическая конференция года пройдёт в Минске Компания A1 объявила о проведении ежегодной практической конференции «A1 Tech Day: точка сингулярности» — одного из ключевых…
Продолжить чтение
Artex: сотни AI-инструментов для взлома в открытом доступе
Сотни AI-инструментов Artex для взлома оказались в открытом доступе Исследователи в сфере кибербезопасности обнаружили более 800 публично доступных копий китайского AI-инструмента для взлома Artex — без какой-либо защиты…
Продолжить чтение







