
Фишинг через Google Calendar: угон сессий в реальном времени
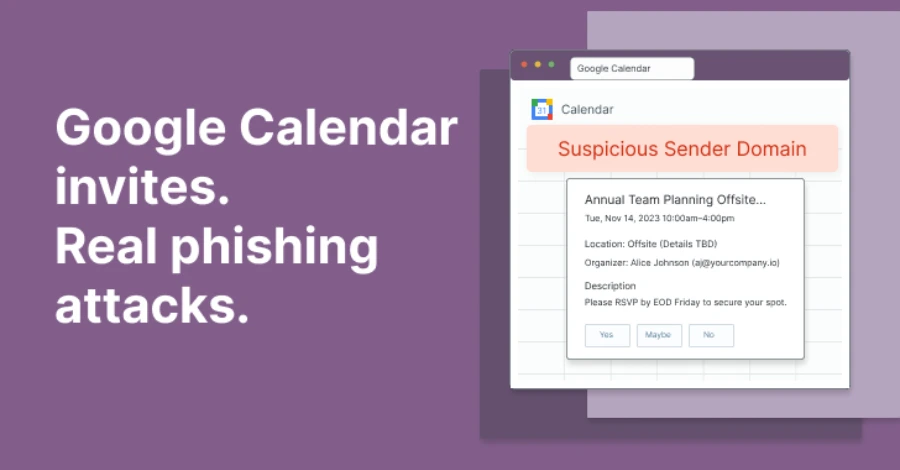
Приглашения в Google Calendar как инструмент угона сессий: разбор фишинговой кампании
С середины августа 2026 года злоумышленники проводят масштабную операцию по краже активных Google-сессий корпоративных пользователей. Атака была устроена так, что все стандартные средства защиты не видели в ней ничего подозрительного — и это было сделано намеренно.
Команда Threat Research из компании Material Security обнаружила кампанию и с тех пор занялась уничтожением инфраструктуры атакующих в рамках операции под названием Operation CloudFire. Вот что удалось выяснить исследователям.
Приманка: приглашения в Google Calendar
Вредоносные сообщения приходят в виде стандартных приглашений Google Calendar. Часть из них рассылается через скрытую копию (BCC), причём многие поступают от организаций, с которыми получатель уже переписывался. Темы намеренно выбраны скучные и рутинные: уведомления о голосовой почте, запросы на коммерческие предложения, судебные повестки, напоминания о неоплаченных счетах. В загруженном почтовом ящике ничто не привлекает внимания.
Большинство ссылок ведут на легитимные ресурсы Google. Типичная схема — использование собственного редиректора Google (/url), где реальный адрес спрятан в параметре запроса. Другие волны атак применяли share.google и ссылки на файлы в Google Drive аналогичным образом. В одной из модификаций использовались ссылки на уведомления о транзакциях Intuit. При любой проверке репутации домена, сертификата и самого URL — всё выглядит абсолютно легитимно.
Захват: обратный прокси перед страницей входа Google
После того как жертва переходит по ссылке, атакующий запускает живой обратный прокси-сервер перед настоящей страницей входа Google. Пользователь вводит пароль, получает реальный запрос на подтверждение и одобряет его — а оператор наблюдает за всем в реальном времени. Сервер передаёт Google каждый второй фактор по мере его поступления: SMS-код, код из приложения-аутентификатора, числовое совпадение Google Tap-Yes или восстановление аккаунта через телефон. Ни один из этих механизмов защиты не мешает перехвату сессии.
Фреймворк, стоящий за атакой, известен под названием Nyasher. Он задокументирован публично с февраля — тогда исследователи обнаружили захардкоженный ключ в его JavaScript-коде.
Почему стандартные средства защиты молчат
Системы репутации отвечают на вопросы о владельце ресурса: кто зарегистрировал домен, что на нём размещалось, были ли жалобы. Вся кампания была выстроена так, чтобы на каждый из этих вопросов приходил «чистый» ответ.
Схема работает в три слоя. Первый — редиректор Google, который делает первый переход надёжным Google-адресом. Второй — Cloudflare Turnstile challenge, причём в некоторых версиях это настоящий виджет, обслуживаемый с собственной инфраструктуры Cloudflare. Третий — страница перехвата пароля, и вот здесь начинаются сложности для защитников. Статического сайта для сканирования не существует: JavaScript строит страницу прямо в браузере после того, как посетитель прошёл проверку. Сканеру нечего загружать, прокси-логу нечего фиксировать. По данным исследователей, до момента документирования кампании никто не успел просканировать эти страницы.
Инфраструктура изначально проектировалась как одноразовая. В ранних волнах использовалось множество доменов-приманок у разных регистраторов, большинство из них регистрировались буквально за несколько дней до использования. Принимающие серверы запускались за 1–20 дней до начала соответствующей волны рассылки. Один wildcard-сертификат был выдан за 46 минут до регистрации самого домена. Блокировка любого отдельного элемента обходится оператору в несколько долларов и несколько часов работы.
Что помогло остановить кампанию
Исследователи отслеживали кампанию с самого начала, следя за каждой ротацией приманок, промежуточных страниц и конечных точек. После введения систем обнаружения удалось заблокировать более 99% вредоносных сообщений при уровне ложной переклассификации в 0,01%. Работа велась непрерывно: атакующий постоянно менял тактику, темы и тексты приманок, пытаясь обойти статические, ML- и агентные детекции.
Ключом к успеху стал отказ от принятия решений на основе единственного сигнала. Только репутация — не поймает. Только анализ ссылок — тоже не поможет: первый переход ведёт на Google URL, а финальная страница не существует до тех пор, пока браузер её не построит. Вместо этого система анализирует технические индикаторы совместно с очевидным намерением сообщения, реальным конечным адресом ссылок и историей отношений с отправителем. Любого из этих факторов может быть достаточно для действия. Детекция, построенная вокруг одного сигнала, наследует все его слепые зоны — а этот оператор явно потратил немало усилий на их картографирование.
Место проведения анализа тоже имеет значение. Шлюзы, заточенные под проверку почты в транзите, плохо подходят для работы с календарными приглашениями — а большая часть этой кампании приходила именно в их формате. Приглашения в Google Calendar необходимо рассматривать как самостоятельную поверхность атаки, используя при этом полную историю аккаунта как контекст наряду с техническими сигналами.
Последствия для жертвы
Угнанная сессия оставляет следы в логах аудита Google Workspace. Однако активная сессия даёт доступ к почте, Google Drive и возможности выдавать OAuth-разрешения от имени жертвы — то есть радиус поражения выходит далеко за пределы почтового ящика.
Перед командами безопасности встают два неудобных вопроса: кто реально просматривает эти логи аудита и как быстро способен реагировать? Сможет ли команда отозвать сессии, заблокировать OAuth-разрешения и сбросить скомпрометированный аккаунт в течение часа? Многие организации — нет, а атакующий с активной сессией успевает сделать очень многое.
Operation CloudFire: удар по инфраструктуре
К концу сентября исследователи пришли к выводу, что одной настройкой правил, переобучением моделей и обновлением агентов проблему не решить. Детекция защищает клиентов, но никак не мешает оператору готовить следующую волну. Команда решила атаковать инфраструктуру.
Аналитики собирали URL-адреса шлюзов и бэкенд-серверов во время отправки сообщений и подавали на них жалобы через систему отчётности Cloudflare. Команда Cloudflare по борьбе с нарушениями подтвердила наличие поддельных промежуточных страниц и проксированной страницы входа Google, после чего разместила собственные предупреждения о фишинге перед этими адресами.
Это дало два эффекта. Во-первых, инфраструктура атакующего сгорела: каждый скомпрометированный шлюз и конечная точка требовали повторной регистрации, перенаправления и получения нового сертификата. Во-вторых, защита распространилась далеко за пределы клиентской базы одной компании — все, кто переходил по уже заблокированным ссылкам, видели предупреждение вместо формы ввода учётных данных.
Цифры за один месяц
Приведённые данные охватывают только организации, давшие согласие на обмен информацией, поэтому реальные цифры выше. За один месяц операции Operation CloudFire зафиксировано:
— 68 676 заблокированных сообщений кампании
— 2 112 уникальных вредоносных URL проанализировано
— 897 уникальных доменов ликвидировано
— 8 570 уникальных скомпрометированных адресов отправителей в 6 354 корневых доменах
Рассылки подчинялись чёткому ритму, совпадавшему с рабочими часами по американскому времени.
Количество отправителей объясняет, почему кампании удавалось вызывать доверие. Атакующий получал контроль над каждым скомпрометированным аккаунтом ещё до отправки первого приглашения, и каждый такой аккаунт рассылал инвайты контактам из адресной книги владельца. Получатели видели знакомое имя или домен с чистой репутацией в привычное рабочее время — у систем репутации не было никаких причин для тревоги.
Текущее состояние
Тематика фишинга сместилась с приглашений в Google Calendar на приглашения к просмотру файлов и документов в Google Drive. Параллельного скачка в использовании других приманок или тактик исследователи не наблюдают, активность группы, похоже, рассеялась. Пока что кампания выглядит завершённой.
Однако это лишь моментальный снимок, который может быстро измениться. Пересборка инфраструктуры стоит дёшево, а фреймворк находится в открытом доступе с февраля. Кроме того, оператор уже подготовил незавершённую ветвь для Microsoft 365 — рядом с работающим Google-кодом. Там уже есть путь к таблице стилей, второй обработчик и строка с заголовком, которая расшифровывается в приглашение войти через Microsoft. Эти пути пока не активны, а для добавления нового бренда достаточно просто закинуть файл — без каких-либо изменений кода. Следующая атака готова и ждёт своего часа.
Исследователи расценивают ротацию тем как непрерывную итерацию и ожидают, что следующий поворот будет выглядеть примерно так же — только с другим брендом.
Полный технический разбор с индикаторами компрометации и хронологией событий доступен в сопроводительном официальном документе от Material Security. Командам, которые хотят проверить собственные среды на предмет следов этой активности, стоит начать именно оттуда.
Похожие записи

SignDrop zero-day: SYSTEM-доступ через драйвер CLFS в Windows
SignDrop: новый zero-day эксплоит превращает защиту Windows CLFS в дыру для SYSTEM-доступа В открытый доступ выложен proof-of-concept эксплоит под названием SignDrop, который позволяет обычному локальному пользователю Windows получить…
Продолжить чтение
Фейковые AI-домены распространяют малварь и угонщики браузеров
186 фейковых AI-доменов: ClickFix, угонщики браузеров и расширения-шпионы Исследователи в области кибербезопасности выявили масштабную кампанию, в которой злоумышленники используют домены-двойники популярных AI-инструментов для распространения вредоносного ПО. Одна опечатка…
Продолжить чтение
A1 Tech Day 2026: конференция по ИТ и AI в Минске
A1 Tech Day 2026: главная технологическая конференция года пройдёт в Минске Компания A1 объявила о проведении ежегодной практической конференции «A1 Tech Day: точка сингулярности» — одного из ключевых…
Продолжить чтение
Gemini Live теперь доступен в Apple CarPlay
Gemini Live теперь работает в Apple CarPlay Google открыл доступ к Gemini Live для пользователей Apple CarPlay — теперь ИИ-ассистент доступен прямо с дисплея автомобиля. Функция ориентирована на…
Продолжить чтение







