
SignDrop zero-day: SYSTEM-доступ через драйвер CLFS в Windows
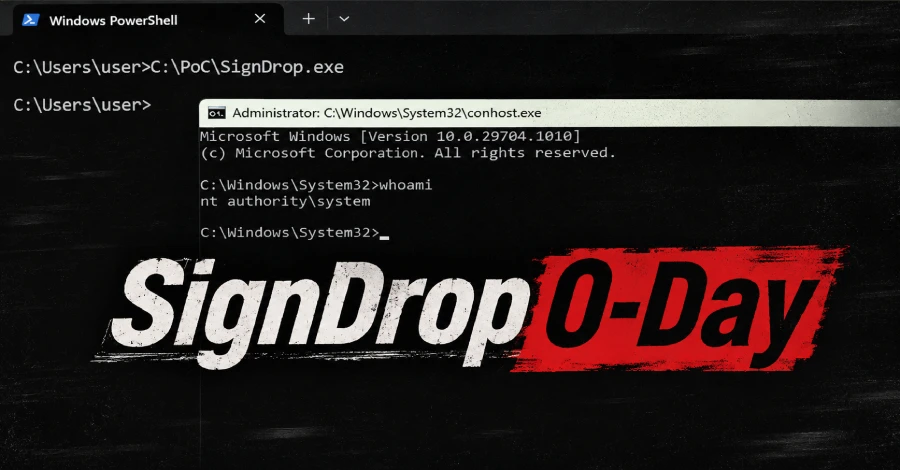
SignDrop: новый zero-day эксплоит превращает защиту Windows CLFS в дыру для SYSTEM-доступа
В открытый доступ выложен proof-of-concept эксплоит под названием SignDrop, который позволяет обычному локальному пользователю Windows получить привилегии SYSTEM через драйвер Common Log File System (CLFS). Microsoft пока не подтвердила уязвимость, не присвоила ей CVE и не выпустила патч.
Что такое SignDrop и как он работает
Эксплоит опубликовал исследователь под псевдонимом MSNightmare на GitHub в тот же день, когда Microsoft выпустила ноябрьский пакет обновлений безопасности. В репозитории приложен подробный технический разбор атаки.
CLFS — это подсистема журналирования, встроенная в Windows. Её драйвер исторически является привлекательной целью для атак повышения привилегий: в каталоге CISA уже числятся 10 уязвимостей CLFS, которые реально эксплуатировались в атаках, включая одну, применявшуюся в кампаниях с шифровальщиками в апреле 2025 года.
Чтобы снизить эти риски, Microsoft добавила в обновлениях для Windows 11 25H2, 26H1 и Windows Server 2025 (октябрь 2025 года) механизм аутентификации лог-файлов. Суть защиты — хэш-based message authentication code (HMAC), формируемый из данных лога и уникального ключа машины. Драйвер должен обрабатывать только те лог-файлы, которые сам же и создал. Рядом с каждым логом создаётся companion-файл с расширением .cnpf, хранящий данные восстановления.
Механизм атаки: от обычного пользователя до SYSTEM
SignDrop атакует именно процесс создания .cnpf-файла. Обычный пользователь подготавливает CLFS-лог и контейнер с путями, которые он контролирует. Когда привилегированный процесс открывает этот лог, драйвер создаёт .cnpf-файл уже в контексте безопасности привилегированного процесса, а не пользователя.
Для перехвата создания файла эксплоит использует symbolic links менеджера объектов Windows, перенаправляя операцию в произвольное место. В опубликованном коде в роли привилегированного процесса выступает антивирусный сервис Microsoft Defender, запускаемый через его интерфейс обновления.
Поскольку .cnpf-файл наследует права доступа исходного лога, в итоге получается файл, созданный от имени SYSTEM, но доступный для записи обычному пользователю. Исследователь утверждает, что это позволяет получить SYSTEM shell.
«Microsoft всё реализовала правильно, но логика работы допускает злоупотребление», — написал MSNightmare.
Независимое тестирование
Руководитель исследовательского подразделения корейской компании 78researchlab Sungyup Nam опубликовал оценку, в которой сообщил: исследователь Heewon Song из команды PurpleHound проверил эксплоит и подтвердил его работоспособность. Вместе с тем Song отметил, что для надёжного применения в реальных атаках эксплоит недостаточно стабилен.
Есть и другие ограничения: для успешной атаки через описанную цепочку необходимо, чтобы Defender был включён. Запуск эксплоита меняет каждый UAC-запрос так, что открывается и пользовательский shell, и SYSTEM shell, что делает атаку заметной для любого, кто находится за машиной.
Эксплоит проверялся на Windows 11 26H2, экспериментальной сборке Windows 11 26H2 и Windows Server 2025 Experimental. Системы уязвимы, если режим аутентификации CLFS в реестре установлен в значение 0 (enforced) или 1 (learning). Системы старше 90 дней обычно автоматически переходят из режима learning в enforcement, то есть именно такая конфигурация и является основной целью.
Что могут сделать администраторы
Ни CVE, ни рекомендации по безопасности, ни патч для SignDrop в ноябрьских обновлениях не появились. В каталоге известных эксплуатируемых уязвимостей CISA он также не числится, реальных атак с использованием этого эксплоита пока не зафиксировано.
Администраторы могут проверить конфигурацию своих систем по ключу реестра `HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication`: значение Mode равное 0 или 1 означает, что система попадает в зону риска. Отключать защиту (значения 2 или 3) не рекомендуется: это открывает возможность для разбора подменённых лог-файлов и возвращает те самые уязвимости повреждения памяти, от которых защита и создавалась.
Стоит отметить, что MSNightmare публикует эксплоиты для Windows и Defender с апреля. Более ранний эксплоит RoguePlanet Microsoft подтвердила в июне как CVE-2026-50656 и закрыла в следующем месяце. За ним последовал ShieldBreak в августе (CVE-2026-69414). Три из предыдущих находок исследователя уже были использованы в реальных атаках.
SignDrop — принципиально иной класс проблемы: в отличие от предыдущих эксплоитов, нацеленных на race conditions в обработке файлов Defender, этот атакует собственный механизм аутентификации драйвера CLFS.
За ответом Microsoft стоит следить в официальном Security Update Guide.
Похожие записи
Фейковые AI-домены распространяют малварь и угонщики браузеров
186 фейковых AI-доменов: ClickFix, угонщики браузеров и расширения-шпионы Исследователи в области кибербезопасности выявили масштабную кампанию, в которой злоумышленники используют домены-двойники популярных AI-инструментов для распространения вредоносного ПО. Одна опечатка…
Продолжить чтение
Фишинг через Google Calendar: угон сессий в реальном времени
Приглашения в Google Calendar как инструмент угона сессий: разбор фишинговой кампании С середины августа 2026 года злоумышленники проводят масштабную операцию по краже активных Google-сессий корпоративных пользователей. Атака была…
Продолжить чтение
A1 Tech Day 2026: конференция по ИТ и AI в Минске
A1 Tech Day 2026: главная технологическая конференция года пройдёт в Минске Компания A1 объявила о проведении ежегодной практической конференции «A1 Tech Day: точка сингулярности» — одного из ключевых…
Продолжить чтение
Chrome 157 закрывает 9 уязвимостей, одна эксплуатируется
Chrome 157 закрывает 9 уязвимостей, одна из которых уже активно эксплуатируется Google выпустила обновление стабильного канала Chrome 157, которое устраняет 9 уязвимостей в безопасности браузера. Особую тревогу вызывает…
Продолжить чтение







