
CVE-2026-111585 в TeamViewer: атака через удалённый хост
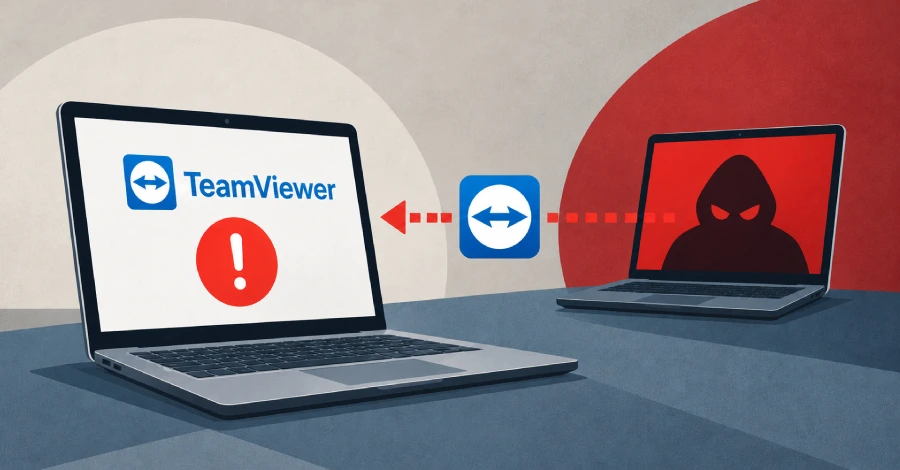
CVE-2026-111585 в TeamViewer: управляемый ПК атакует оператора
Оказывается, в TeamViewer роли могут меняться самым неожиданным образом: машина, которой вы управляете, способна атаковать именно вас. Компания устранила серьёзную уязвимость, позволявшую скомпрометированному хосту наносить удар по подключившемуся оператору — вплоть до выполнения произвольного кода на его компьютере.
Что за уязвимость и кого она затрагивает
Уязвимость получила идентификатор CVE-2026-111585 и оценку 8.8 из 10 по шкале CVSS — это высокий уровень опасности. Под угрозой оказались пользователи TeamViewer Full Client на Windows, Linux и macOS, портативная версия для Windows, а также мобильное приложение Android Remote Control. Все версии программы до 15.83 уязвимы, включая 15.82 — сентябрьское обновление безопасности, которое проблему не устранило.
Логика атаки здесь перевёрнута с ног на голову: жертвой становится не тот, к кому подключаются, а тот, кто подключается сам. В типичной сессии TeamViewer оператор (viewer) управляет удалённой машиной (host). Именно host в данном случае выступает атакующей стороной.
Как работает эксплойт
Технический разбор уязвимости 29 октября опубликовал исследователь Омри Дар из компании Remedio. Механизм атаки связан с обработкой информации о размере экрана: хост сообщает viewer’у параметры изображения, тот резервирует под них память, однако вычисление размера переполняется — и под данные выделяется слишком мало места. Последующие данные экрана записываются за пределы отведённой области памяти.
В минимальном сценарии это приводит к краху клиента TeamViewer на стороне оператора, причём хост может инициировать падение снова и снова в любой момент. На Windows исследователям из Remedio удалось пойти дальше: обойти встроенные защитные механизмы операционной системы и выполнить произвольный код на машине viewer’а. Правда, для этой демонстрации часть данных атаки подавалась через вспомогательный инструмент на стороне хоста, так что полностью сетевой атаки пока не получилось.
Особо опасные условия
Атака не требует ни пароля, ни дополнительных действий со стороны жертвы — достаточно того, что пользователь принял сессию. Она работает в стандартной конфигурации TeamViewer без каких-либо нестандартных настроек. Распространяется ли аналогичный сценарий на macOS, Linux и Android — в публикации Remedio не уточняется. TeamViewer со своей стороны лишь отметил, что выполнение кода возможно «в зависимости от платформы».
Что делать прямо сейчас
Единственный способ защититься — обновиться до версии 15.83 или новее. Никаких обходных решений TeamViewer не предлагает. Тот же выпуск 15.83 закрывает ещё две уязвимости высокой степени опасности из того же бюллетеня, в том числе отдельную брешь с возможностью исполнения кода на Linux и macOS. Помимо этого, сопутствующий бюллетень TV-2026-1012, опубликованный в тот же день, устраняет шесть дополнительных уязвимостей в надстройках Remote Management — они распространяются через автоматическое обновление.
На момент публикации исправления TeamViewer не располагал сведениями об активной эксплуатации бага. Уязвимость отсутствует в каталоге Known Exploited Vulnerabilities агентства CISA по состоянию на 29 октября. Remedio также не зафиксировала атак в реальных условиях и не опубликовала код эксплойта.
Пользователям TeamViewer стоит проверить версию своего клиента прямо сейчас — обновление до 15.83 закрывает сразу несколько критических дыр и не оставляет злоумышленникам лазеек.
Источник: The Hacker News
Похожие записи

SignDrop zero-day: SYSTEM-доступ через драйвер CLFS в Windows
SignDrop: новый zero-day эксплоит превращает защиту Windows CLFS в дыру для SYSTEM-доступа В открытый доступ выложен proof-of-concept эксплоит под названием SignDrop, который позволяет обычному локальному пользователю Windows получить…
Продолжить чтение
Фейковые AI-домены распространяют малварь и угонщики браузеров
186 фейковых AI-доменов: ClickFix, угонщики браузеров и расширения-шпионы Исследователи в области кибербезопасности выявили масштабную кампанию, в которой злоумышленники используют домены-двойники популярных AI-инструментов для распространения вредоносного ПО. Одна опечатка…
Продолжить чтение
Фишинг через Google Calendar: угон сессий в реальном времени
Приглашения в Google Calendar как инструмент угона сессий: разбор фишинговой кампании С середины августа 2026 года злоумышленники проводят масштабную операцию по краже активных Google-сессий корпоративных пользователей. Атака была…
Продолжить чтение
A1 Tech Day 2026: конференция по ИТ и AI в Минске
A1 Tech Day 2026: главная технологическая конференция года пройдёт в Минске Компания A1 объявила о проведении ежегодной практической конференции «A1 Tech Day: точка сингулярности» — одного из ключевых…
Продолжить чтение







