
Popcorn Time едва не создал ботнет из миллионов ПК
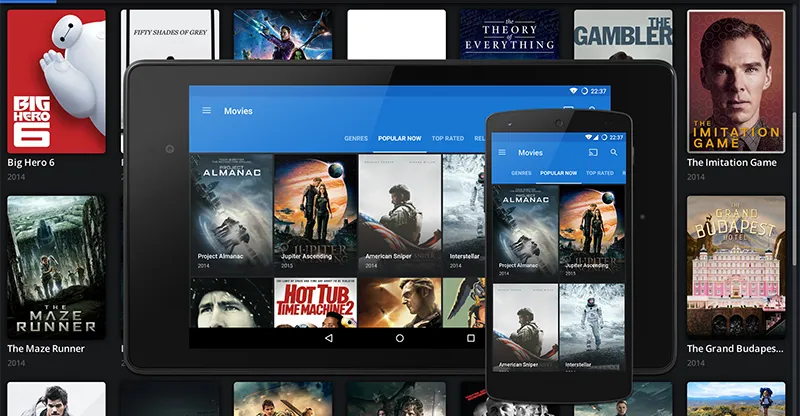
Popcorn Time чуть не превратил миллионы ПК в армию зомби
Брошенное пиратское приложение годами оставалось потенциальной точкой входа для ботнета — и исследователи безопасности успели вмешаться в последний момент.
Помните Popcorn Time — приложение, которое в своё время называли «Netflix для пиратов»? Оно позволяло удобно стримить торренты с фильмами и сериалами и стало настоящей головной болью для индустрии в 2010-х. Разработка давно заброшена, но, как выяснилось, на миллионах устройств по всему миру приложение до сих пор живёт — и тихо ждёт команды.
Как заброшенный апдейтер чуть не стал оружием
Исследователи из компании Eye Security обнаружили, что модуль автообновления одного из форков Popcorn Time — под названием Time4Popcorn — продолжает работать на огромном количестве Windows-, macOS- и Android-устройств. Программа регулярно обращается к давно заброшенным веб-доменам через незашифрованный HTTP и использует устаревшую, дырявую версию Chrome.
По словам исследователя Нилса Тёсинка, такой апдейтер мог быть использован для установки и запуска буквально любого программного обеспечения с полными системными правами. Достаточно было перехватить один из доменов — и злоумышленник получал готовый инструмент для создания ботнета, проведения атак типа «человек посередине» или слежки за конкретными устройствами.
Нестандартное решение: «вакцина» через обновление
Столкнувшись с проблемой, Eye Security выбрали необычный подход: зарегистрировали один из заброшенных доменов и через него отправили собственное обновление — которое приказывало апдейтеру отключить самого себя. Сами исследователи признают неоднозначность такого решения с этической точки зрения, однако поясняют: единственной альтернативой было бы просто ничего не делать. «Процесс обновления всё равно не выполнял никаких полезных функций — он только создавал угрозу для пользователей», — говорят в Eye Security.
На Windows обновление останавливало и деактивировало службу через Service Control Manager, не удаляя никаких файлов. На macOS применялся shell-скрипт, блокирующий запуск процесса обновления. Android-устройства команда намеренно оставила в стороне: там для установки обновления всё равно потребовалось бы явное действие со стороны пользователя.
Вирусные базы помешали — но угрозу всё равно устранили
Работа исследователей осложнилась, когда их обновление попало на VirusTotal: антивирусные программы начали определять его как вредоносное и блокировать — оставляя при этом уязвимый апдейтер нетронутым. Пришлось вносить правки. Точное количество устройств, которые находились под угрозой, неизвестно, однако Eye Security сообщает, что к марту отправила более 2 миллионов загрузок своего «исправляющего» обновления. После этого рассылку прекратили, а домены передали некоммерческой организации по кибербезопасности Shadowserver Foundation.
История с Popcorn Time — наглядное напоминание о том, какую скрытую угрозу несут старые и давно забытые программы, до сих пор работающие на наших компьютерах. Стоит хотя бы иногда проверять, что именно запущено в фоне.
Источник: The Verge
Похожие записи

SignDrop zero-day: SYSTEM-доступ через драйвер CLFS в Windows
SignDrop: новый zero-day эксплоит превращает защиту Windows CLFS в дыру для SYSTEM-доступа В открытый доступ выложен proof-of-concept эксплоит под названием SignDrop, который позволяет обычному локальному пользователю Windows получить…
Продолжить чтение
Фейковые AI-домены распространяют малварь и угонщики браузеров
186 фейковых AI-доменов: ClickFix, угонщики браузеров и расширения-шпионы Исследователи в области кибербезопасности выявили масштабную кампанию, в которой злоумышленники используют домены-двойники популярных AI-инструментов для распространения вредоносного ПО. Одна опечатка…
Продолжить чтение
Фишинг через Google Calendar: угон сессий в реальном времени
Приглашения в Google Calendar как инструмент угона сессий: разбор фишинговой кампании С середины августа 2026 года злоумышленники проводят масштабную операцию по краже активных Google-сессий корпоративных пользователей. Атака была…
Продолжить чтение
A1 Tech Day 2026: конференция по ИТ и AI в Минске
A1 Tech Day 2026: главная технологическая конференция года пройдёт в Минске Компания A1 объявила о проведении ежегодной практической конференции «A1 Tech Day: точка сингулярности» — одного из ключевых…
Продолжить чтение







