
Взлом ФБР: раскрыты агенты киберразведки
Взлом FBI: хакеры раскрыли личности агентов киберразведки
Хакерская группа ShinyHunters заявила о масштабной атаке на инфраструктуру ФБР — и похоже, что ущерб куда серьёзнее, чем готово признать само агентство. Под удар попали не просто личные данные сотрудников, но и сведения о составе и методах работы киберподразделений бюро.
Как всё началось: Oracle zero-day и глубокое проникновение
В конце сентября 2026 года группа ShinyHunters опубликовала данные, которые, по их словам, были получены в ходе успешной атаки на ФБР. Хакеры заявили, что проникли глубоко во внутреннюю инфраструктуру агентства, воспользовавшись zero-day уязвимостью в Oracle-системах. В результате им удалось извлечь конфиденциальные личные данные федеральных агентов, а также людей, подавших заявки на работу в бюро.
Атака изначально не была направлена на тихую утечку — хакеры выбрали демонстративно агрессивную тактику. Когда ФБР попыталось преуменьшить масштаб и последствия взлома, ShinyHunters отреагировали публично: потребовали официальных извинений от агентства и немедленного удаления заявлений, ставивших под сомнение достоверность их слов. По версии самих хакеров, речь идёт не о рядовой краже данных, а о демонстрации критических уязвимостей в системах внутренней безопасности, учёта персонала и оперативной защиты информации.
Раскрыты агенты киберподразделений
Наиболее чувствительная часть утечки — данные, позволяющие идентифицировать конкретных агентов, задействованных в кибероперациях ФБР. Об этом со ссылкой на коммуникации группы сообщило издание 404 Media. Раскрытие такой информации бьёт по самой сути оперативной работы: личности агентов киберразведки обычно тщательно скрываются, а их деанонимизация может поставить под угрозу как действующие расследования, так и безопасность самих людей.
ФБР подтвердило, что расследование инцидента ведётся, однако публичная позиция бюро лишь ухудшила ситуацию. Хакеры перехватили управление доменом apply.fbijobs.gov — официальным порталом для приёма заявок на работу в агентстве — и разместили на нём собственные сообщения. На момент публикации сайт по-прежнему недоступен, а полный масштаб ущерба станет известен лишь через несколько недель.
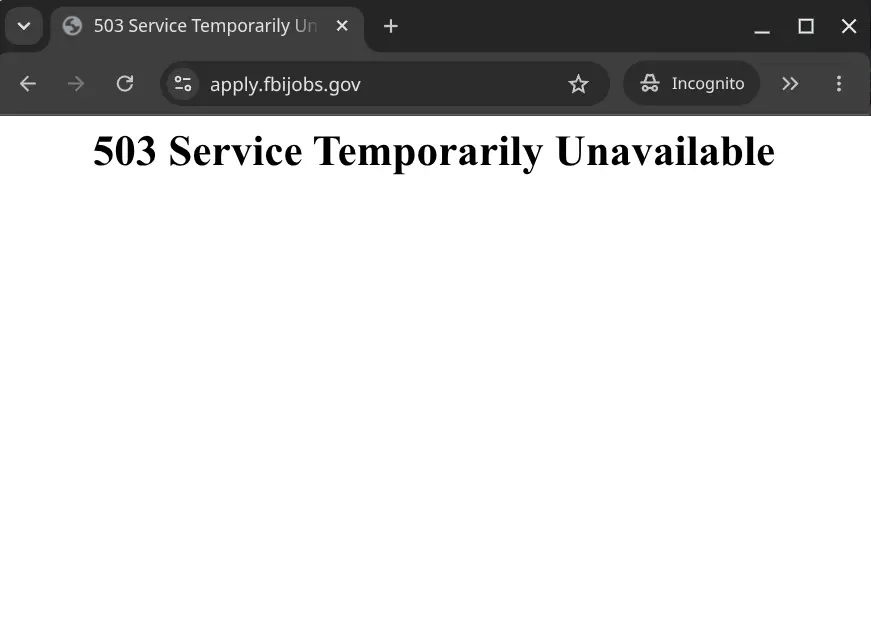
Ошибка 503 на странице ФБР
Что дальше
Инцидент уже стал одним из самых громких провалов в области кибербезопасности среди американских спецслужб за последние годы. Пока ФБР разбирается с последствиями, остаётся открытым вопрос: насколько глубоко хакеры на самом деле проникли в системы агентства и какие оперативные данные могут быть скомпрометированы.
Источник: Notebookcheck
Похожие записи

SignDrop zero-day: SYSTEM-доступ через драйвер CLFS в Windows
SignDrop: новый zero-day эксплоит превращает защиту Windows CLFS в дыру для SYSTEM-доступа В открытый доступ выложен proof-of-concept эксплоит под названием SignDrop, который позволяет обычному локальному пользователю Windows получить…
Продолжить чтение
Фейковые AI-домены распространяют малварь и угонщики браузеров
186 фейковых AI-доменов: ClickFix, угонщики браузеров и расширения-шпионы Исследователи в области кибербезопасности выявили масштабную кампанию, в которой злоумышленники используют домены-двойники популярных AI-инструментов для распространения вредоносного ПО. Одна опечатка…
Продолжить чтение
Фишинг через Google Calendar: угон сессий в реальном времени
Приглашения в Google Calendar как инструмент угона сессий: разбор фишинговой кампании С середины августа 2026 года злоумышленники проводят масштабную операцию по краже активных Google-сессий корпоративных пользователей. Атака была…
Продолжить чтение
A1 Tech Day 2026: конференция по ИТ и AI в Минске
A1 Tech Day 2026: главная технологическая конференция года пройдёт в Минске Компания A1 объявила о проведении ежегодной практической конференции «A1 Tech Day: точка сингулярности» — одного из ключевых…
Продолжить чтение







