
Amadey malware: Австралия отключила 180 000 заражённых ПК
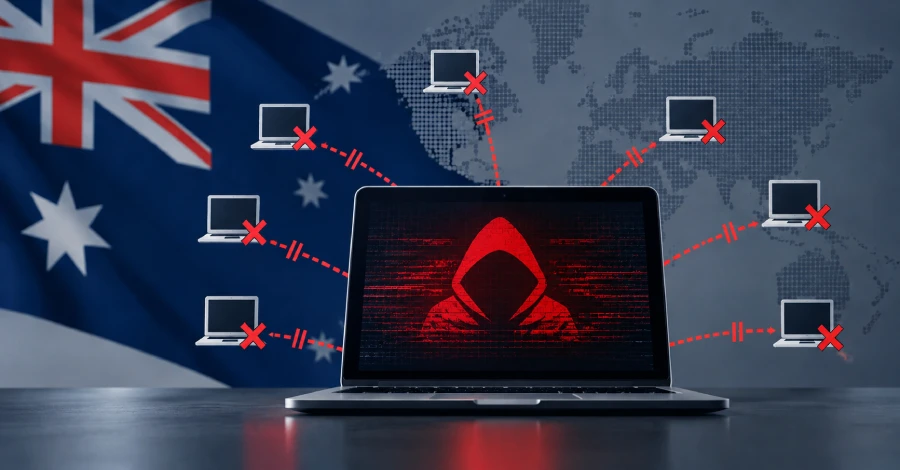
Австралия взломала бэкенд Amadey и отключила 180 000 заражённых ПК
Австралийское агентство радиотехнической разведки (ASD) провело успешную наступательную кибероперацию: специалисты проникли в управляющую инфраструктуру вредоносной программы Amadey и полностью отрезали злоумышленника от 180 000 заражённых компьютеров по всему миру. Это один из наиболее показательных примеров того, как государственные структуры переходят от защиты к активному противодействию киберпреступникам.
Как работает Amadey и что сделала ASD
Amadey — вредоносное ПО класса «malware-as-a-service», появившееся на рынке киберпреступников ещё в 2018 году. Каждый покупатель получает собственную панель управления на отдельном сервере и может использовать ботнет по своему усмотрению. Заражённые машины регулярно связываются с командно-контрольным сервером (C2) и выполняют поступающие команды. Основная задача Amadey — загрузка дополнительного вредоносного ПО, в частности инфостилера StealC, а также кража учётных данных и обеспечение удалённого доступа к устройству жертвы. Чаще всего заражение происходило через поддельные обновления программ, взломанные установщики и другие загрузчики вредоносов.
Операторы ASD получили доступ к бэкенду конкретного злоумышленника и разорвали связь между его C2-сервером и всеми заражёнными машинами. «Следующим шагом было отключение контроллера Amadey от всех жертв», — рассказал Таури Грегори, исполняющий обязанности заместителя генерального директора ASD по разведке, в интервью ABC News от 27 октября.
Что важно понимать об ограничениях операции
Отключение контроллера не отменяет уже совершённых краж. Как следует из анализа Microsoft, похищенные учётные данные могут месяцами лежать без дела, прежде чем злоумышленники ими воспользуются. Особую опасность представляют украденные session-куки: они позволяют обходить многофакторную аутентификацию (MFA) даже после смены пароля. Кроме того, по данным ESET, существует как минимум 53 отдельных ботнета Amadey, не связанных общей инфраструктурой, — то есть нейтрализован лишь один из них.
Параллельная операция и уничтожение похищенных данных
Инфраструктура Amadey уже подвергалась ударам в рамках международной операции Operation Endgame — с 15 по 19 июня были атакованы серверы, связанные с Amadey, StealC и малварью SocGholish. Австралия входит в число девяти стран, чьи правоохранительные и судебные органы совместно ведут Operation Endgame, однако в июньском пресс-релизе Европола ASD упомянута не была.
В рамках отдельного инцидента ASD сообщила, что получила наводку о продаже 5 терабайт данных, похищенных у некой компании, которая даже не подозревала о взломе. В массиве находились корпоративные документы, персональные данные, логины и пароли. Агентство взломало ресурс, где хранились файлы, и уничтожило их до того, как они ушли покупателю. Среди удалённых данных — около 4,8 миллиона записей, принадлежащих гражданам Австралии, а также сотни тысяч записей жертв из других стран.
Операция ASD демонстрирует растущую готовность государств использовать наступательный киберпотенциал против криминальной инфраструктуры. Впрочем, пока злоумышленники располагают десятками независимых ботнетов и украденными данными, которые уже разошлись по теневому рынку, точечные удары по отдельным C2-серверам решают проблему лишь частично.
Источник: The Hacker News
Похожие записи

SignDrop zero-day: SYSTEM-доступ через драйвер CLFS в Windows
SignDrop: новый zero-day эксплоит превращает защиту Windows CLFS в дыру для SYSTEM-доступа В открытый доступ выложен proof-of-concept эксплоит под названием SignDrop, который позволяет обычному локальному пользователю Windows получить…
Продолжить чтение
Фейковые AI-домены распространяют малварь и угонщики браузеров
186 фейковых AI-доменов: ClickFix, угонщики браузеров и расширения-шпионы Исследователи в области кибербезопасности выявили масштабную кампанию, в которой злоумышленники используют домены-двойники популярных AI-инструментов для распространения вредоносного ПО. Одна опечатка…
Продолжить чтение
Фишинг через Google Calendar: угон сессий в реальном времени
Приглашения в Google Calendar как инструмент угона сессий: разбор фишинговой кампании С середины августа 2026 года злоумышленники проводят масштабную операцию по краже активных Google-сессий корпоративных пользователей. Атака была…
Продолжить чтение
A1 Tech Day 2026: конференция по ИТ и AI в Минске
A1 Tech Day 2026: главная технологическая конференция года пройдёт в Минске Компания A1 объявила о проведении ежегодной практической конференции «A1 Tech Day: точка сингулярности» — одного из ключевых…
Продолжить чтение







