
eMudhra CA: восемь ключей скомпрометированы
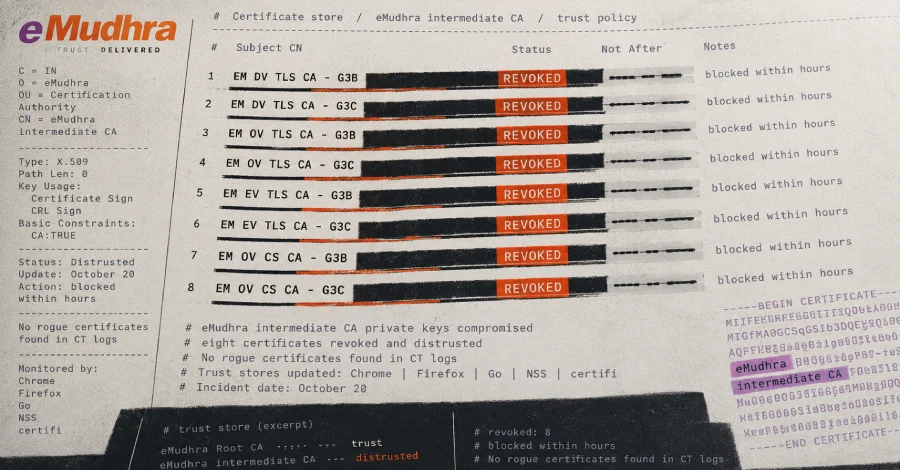
Скандал с eMudhra: восемь ключей CA скомпрометированы
Индийский удостоверяющий центр eMudhra оказался в центре серьёзного криптографического инцидента: восемь промежуточных сертификатов CA с вычислимыми приватными ключами вынудили ведущие браузеры и экосистемы программного обеспечения в экстренном порядке заблокировать или отозвать доверие к ним. Проблема затрагивает широкий спектр ПО — от Go и Firefox до Python, Rust и Cloudflare.
Что произошло и почему это опасно
20 октября Mozilla и Google’s Chrome Root Program официально подтвердили: приватные ключи восьми промежуточных сертификатов eMudhra скомпрометированы. Промежуточный CA подписывает сертификаты, которые сайты предъявляют браузеру, — а значит, любой, кто владеет таким ключом, может выпустить сертификат для произвольного сайта, и браузер его примет.
Ключи не были похищены — проблема оказалась принципиально иной. Сертификаты сгенерированы с недостаточной случайностью, из-за чего приватные ключи можно вычислить математически прямо из публичных сертификатов. Исследователь в области безопасности Скотт Хелм восстановил все восемь ключей на обычном ноутбуке меньше чем за секунду: один из ключей оказался числом 4, остальные — также целыми числами меньше 256. По словам Хелма, AI-агент справился с той же задачей по одному текстовому запросу.
Причина: дефект церемонии генерации ключей
21 октября eMudhra сообщила о причине инцидента. Все восемь промежуточных сертификатов были созданы 30 апреля 2025 года в ходе церемонии генерации ключей с использованием аппаратных модулей безопасности, сертифицированных по стандарту FIPS 140-2 Level 3. Дефект в процедуре обёртывания и развёртывания ключей (key wrap/unwrap) привёл к тому, что параллельно с нормальными ключами был создан второй, слабый набор — именно он и был опубликован в хранилищах доверенных корневых сертификатов браузеров.
Что именно скомпрометировано
eMudhra продаёт сертификаты под брендом emSign через компании в Индии, США и Нидерландах; её корневые сертификаты присутствуют в хранилищах Mozilla, Chrome и Apple. Восемь скомпрометированных промежуточных сертификатов охватывают три категории:
— TLS, domain validated: EM DV TLS CA — G3B (eMudhra BV, Нидерланды) и EM DV TLS CA — G3C (eMudhra Inc, США)
— TLS, organization validated: EM OV TLS CA — G3B и EM OV TLS CA — G3C
— TLS, extended validation: EM EV TLS CA — G3B и EM EV TLS CA — G3C
— Code signing: EM OV CS CA — G3B и EM OV CS CA — G3C
Шесть TLS-сертификатов выпущены под emSign Root TLS CA — G3, которые восходят к корневому сертификату emSign ECC Root CA — G3, входящему в хранилища Chrome и Apple. Помимо этого, каждый из восьми сертификатов существует в копии с тем же публичным ключом, кросс-подписанной Sectigo под её корнем AAA Certificate Services.
Как и когда отреагировали браузеры и платформы
Исследователь, которого Mozilla идентифицировала только под именем «Wayne», сообщил о проблеме вечером 17 октября. Он подписал каждым из восьми ключей сообщение «We have a problem here — Wayne» и направил его в корневые программы браузеров. Mozilla самостоятельно восстановила ключи в течение двух часов после получения отчёта.
Chrome Root Program получила уведомление в 18:05 UTC 17 октября и уже к 19:45 UTC разместила обновление CRLSet, блокирующее шесть TLS-промежуточных сертификатов. Mozilla завершила распространение блокировки через OneCRL на установки Firefox со стандартными настройками к 22:59 UTC 20 октября. Ни один из браузеров не требовал перезапуска: оба механизма — CRLSet и OneCRL — загружают обновлённые списки отзыва автоматически.
Apple заблокировала сертификаты 19 октября, Microsoft — 20 октября. Устройства Android получили аналогичную блокировку через Google Play Services около 22:00 UTC 19 октября.
Блокировка Chrome привязана к публичному ключу, а не к конкретному сертификату — это автоматически охватывает и кросс-подписанные копии Sectigo. Что касается CT-логирования: до момента блокировки Chrome ни один TLS-сертификат, выстраивающий цепочку через шесть скомпрометированных промежуточных, не был залогирован в Certificate Transparency, — значит, ни один из них в Chrome и других CT-требующих браузерах по умолчанию не был доверенным.
Что означает блокировка Sectigo
Кросс-подписанные копии не расширили зону риска в Chrome и Firefox: оба браузера прекратили доверять корню AAA Certificate Services компании Sectigo для сайтов ещё в апреле 2025 года.
Таблица обновлений: что уже исправлено
| ПО | Версия с исправлением | Что делает | Статус |
|—|—|—|—|
| Go | 1.27.3 и 1.26.10 | Отклоняет цепочки с одним из восьми ключей (CVE-2026-111943) | Выпущено 20 октября, требует пересборки |
| Firefox | 158.0.1, ESR 115.43.1, ESR 153.5.1 | Включает блокировку OneCRL для установок без Remote Settings (CVE-2026-113470) | Выпущено 20 октября |
| NSS | 3.131.1 | Удаляет emSign ECC Root CA — G3 из списка доверенных | Выпущено 20 октября |
| Python certifi | 2026.10.19 | Исключает emSign ECC Root CA — G3 из бандла | Выпущено |
| Rust webpki-roots | 1.0.10 | Удаляет emSign ECC Root CA — G3 | Выпущено |
| Homebrew ca-certificates | 2026-09-25_1 | Исключает emSign ECC Root CA — G3, emSign Root TLS CA — G3 и AAA Certificate Services по публичному ключу | Выпущено |
| Node.js | Нет | Черновое изменение предлагает блокировку восьми ключей | В процессе |
| Composer ca-bundle | 1.6.0 и 1.4.16 | Отзывает доверие к восьми промежуточным и обновляет список корневых | Выпущено 20 октября |
Особенности исправления в Go
Фильтр Go встроен в стандартную библиотеку и отклоняет любую цепочку с одним из восьми ключей — в том числе при использовании системных верификаторов macOS и Windows. Отключить проверку нельзя. Программа получит исправление только после пересборки с новой версией Go; версии 1.25 и ниже выведены из поддержки и обновлений не получат.
Команда безопасности Go узнала о проблеме 19 октября и намеренно сформулировала примечания к релизу расплывчато — уязвимость было легко эксплуатировать, и команда ожидала публичного раскрытия в тот же день. Широкую огласку инцидент получил только 20 октября, как пояснил Роланд Шумейкер из команды безопасности Go.
Удаление корневых сертификатов: побочный эффект
Три исправления — certifi, webpki-roots и Homebrew ca-certificates — действуют через удаление корневых сертификатов, а не прямую блокировку ключей. Это означает, что часть легитимных сайтов, чья цепочка доверия проходит через эти корни, станет недоступной для пользователей до тех пор, пока те не перейдут на новую иерархию сертификатов. Аналогичное изменение в NSS Mozilla прямо предупредила, что некоторые серверы окажутся недоступны для не-Firefox-клиентов её списка доверия.
Cloudflare, узнавший о проблеме 19 октября, выпустил обновлённые клиенты WARP и 1.1.1.1, а также cloudflared версии 2026.10.2. Клиенты, запускающие собственные origin-серверы, mutual TLS или контейнеры, возможно, должны обновить хранилища доверенных сертификатов самостоятельно.
Последствия для eMudhra
Mozilla 20 октября удалила emSign ECC Root CA — G3 из NSS. Chrome планирует убрать тот же корень в версии 43 своего хранилища и параллельно пересматривает статус второго корня eMudhra — emSign Root CA — G1. Удаление должно распространиться на все устройства, использующие Chrome Root Store, утром во вторник, 27 октября, по тихоокеанскому времени — и раньше в версиях Chrome Canary и Beta. Операторам сайтов с сертификатами, восходящими к этому корню, необходимо до этого момента установить сертификаты из другой иерархии. Google отметил, что eMudhra взяла на себя обязательство перевести своих клиентов с данного корня.
21 октября eMudhra подала пресс-релиз на биржу BSE. Компания заявила, что её инфраструктура не была взломана, данные не утекли, а физические и логические средства защиты остались нетронутыми. Глобальный TLS-бизнес составляет около 1% выручки компании, однако она признаёт репутационный ущерб, который затруднительно оценить количественно. Акции eMudhra на Mumbai Stock Exchange 21 октября упали на 20%.
Chrome и Mozilla пришли к выводу, что проблема не затрагивает другие CA: Chrome проверил все остальные сертификаты в своём хранилище и не обнаружил аналогичного изъяна ни у одного из них.
—
Инцидент с eMudhra наглядно показывает, насколько критична корректность процедуры генерации ключей и как быстро слабые криптографические параметры могут сделать всю инфраструктуру доверия уязвимой — в данном случае ключ оказался числом 4, и это всё, что нужно было знать злоумышленнику. Разработчикам и администраторам рекомендуется проверить статус используемого ПО по таблице выше и установить обновления как можно скорее.
Источник: The Hacker News
Похожие записи
Google DeepMind верифицировал шифрование Signal и WhatsApp
Google DeepMind официально подтвердил надёжность шифрования Signal и WhatsApp Протокол Signal давно считается эталоном сквозного шифрования в мессенджерах — его публично поддерживает, в частности, Эдвард Сноуден. Теперь команда…
Продолжить чтение
iOS sandbox escape угрожает крипто-кошелькам на iPhone
Binance предупреждает об iOS sandbox escape, угрожающем крипто-кошелькам Уязвимость в iOS, опубликованная на GitHub, позволяет одному приложению читать файлы других приложений на iPhone — без джейлбрейка и взлома…
Продолжить чтение
OpenSSH патч: обход SSH-аутентификации на Alpine Linux
OpenSSH выпустил экстренный патч: длинные пароли обходили аутентификацию на Alpine Linux Критическая уязвимость в OpenSSH позволяла злоумышленникам входить на серверы под Alpine Linux без знания пароля — достаточно…
Продолжить чтение
Lenovo ThinkPlus FU100: фиктивное шифрование и бэкдоры
Lenovo ThinkPlus FU100: «защищённый» USB — просто SD-карта без шифрования Исследователь в области кибербезопасности Xusheng Li вскрыл неприятную правду о флеш-накопителе Lenovo ThinkPlus FU100, который продавался как устройство…
Продолжить чтение







