
Chrome блокирует ClickFix-атаки: как работает защита
Chrome научился блокировать ClickFix-атаки до их срабатывания
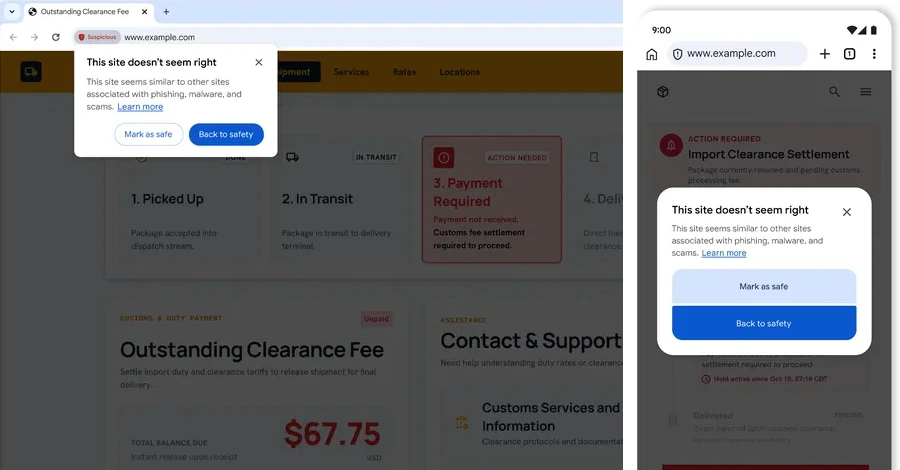
Google запустила обновлённую защиту в браузере Chrome, направленную против одной из самых популярных схем социальной инженерии — ClickFix. Новые механизмы работают в связке с режимом Enhanced Protection и перехватывают атаку ещё до того, как пользователь успевает выполнить вредоносную команду.
Как работает ClickFix и почему это опасно
ClickFix — техника манипуляции, при которой злоумышленники заставляют пользователя самостоятельно скопировать и выполнить вредоносный код в операционной системе. Жертва, попав на скомпрометированный сайт или перейдя по ссылке из фишинговой рекламы, видит поддельное сообщение об ошибке — имитацию верификации Cloudflare, Google reCAPTCHA или уведомления о сбое системы. Страница убеждает пользователя вставить команду в строку Run (Windows) или в Terminal (macOS) и нажать Enter.
Стоит лишь выполнить эту команду — и запускается многоступенчатая цепочка заражения. В ход идут легитимные системные инструменты вроде PowerShell или cmd.exe, которые подгружают следующие этапы атаки: стилеры, трояны удалённого доступа и прочее вредоносное ПО. Схема эффективна именно потому, что переносит опасное действие из браузера в терминал, полностью обходя штатные механизмы защиты Chrome и Safe Browsing.
Что изменится в Chrome
По словам Google, браузер теперь умеет распознавать момент, когда пользователь с включённым Enhanced Protection копирует потенциально опасную команду. Содержимое буфера обмена, предварительно очищенное от персональных данных, отправляется в Safe Browsing для анализа. Если система классифицирует команду как угрозу — Chrome немедленно выводит предупреждение, не дожидаясь, пока вредоносный код будет запущен.
Новая классификация угроз и LLM-защита от скамов
Параллельно Google вводит расширенную таксономию предупреждений Safe Browsing для пользователей Enhanced Protection. Отныне сайты делятся на две категории: «подозрительные» — те, что демонстрируют паттерны, характерные для известных вредоносных ресурсов, и «опасные» — достоверно идентифицированные угрозы с высоким риском причинения вреда.
Кроме того, Chrome развивает подход на основе локальной большой языковой модели (LLM) для выявления скамов: поддельных антивирусов, мошеннических обновлений браузера и схем техподдержки. Модель оценивает содержимое страницы, анализирует представленный бренд, намерение ресурса и вычисляет вероятность скама. При этом анализ страницы запускается только при высокой уверенности в наличии признаков мошенничества, а все передаваемые данные обрабатываются эфемерно — без сохранения и без использования для дообучения моделей.
Верификация финансовых рекламодателей в США и Канаде
В тот же день Google объявила о распространении программы Financial Services Verification на США и Канаду. Программа обязывает рекламодателей в финансовой сфере подтвердить свою авторизацию у регуляторов или в признанных реестрах, прежде чем запускать соответствующие объявления. Это призвано пресечь имперсонацию брендов и отсечь мошенников от потенциальных жертв. В США Google сотрудничает с American Bankers Association, в Канаде — с Canadian Bankers Association. Ранее программа уже действовала в Австралии, Бразилии, Индии, Индонезии, Малайзии, Новой Зеландии, Турции и ряде европейских стран.
Apple блокирует identity resolution в Safari и WebKit
На фоне обновлений Chrome компания Apple анонсировала собственные средства защиты конфиденциальности в Safari и WebKit. Новая функция блокирует технику identity resolution — практику превращения адресов электронной почты в постоянные идентификаторы для межсайтового отслеживания. Защита доступна в iOS, iPadOS, macOS и visionOS 27.
По описанию команды WebKit, схема работает следующим образом: сторонние сервисы незаметно перехватывают email пользователя при входе на сайт или подписке на рассылку, создают на его основе непрозрачный идентификатор и возвращают его на страницу. Этот идентификатор затем используется для построения профиля и таргетированной рекламы — причём отписка от рассылки или выход из аккаунта не удаляет ни идентификатор, ни сохранённые данные у третьей стороны.
Safari решает проблему радикально: браузер блокирует сетевой доступ к инфраструктуре identity resolution на уровне домена, не позволяя стороннему сервису получить email-адрес в принципе. Apple подчёркивает, что одной лишь блокировки сторонних cookie сегодня недостаточно — индустрия отслеживания давно перешла в так называемую «эпоху после cookie» и активно ищет обходные пути.
Обновления Chrome и Safari показывают, что крупные технологические компании перешли от реактивной к проактивной модели защиты: угрозу теперь стараются нейтрализовать раньше, чем она успевает реализоваться. Пользователям стоит убедиться, что режим Enhanced Protection в Chrome активирован, а устройства Apple обновлены до актуальных версий операционных систем.
Источник: The Hacker News
Похожие записи
Фейковые AI-домены распространяют малварь и угонщики браузеров
186 фейковых AI-доменов: ClickFix, угонщики браузеров и расширения-шпионы Исследователи в области кибербезопасности выявили масштабную кампанию, в которой злоумышленники используют домены-двойники популярных AI-инструментов для распространения вредоносного ПО. Одна опечатка…
Продолжить чтение
Фишинг через Google Calendar: угон сессий в реальном времени
Приглашения в Google Calendar как инструмент угона сессий: разбор фишинговой кампании С середины августа 2026 года злоумышленники проводят масштабную операцию по краже активных Google-сессий корпоративных пользователей. Атака была…
Продолжить чтение
Chrome 157 закрывает 9 уязвимостей, одна эксплуатируется
Chrome 157 закрывает 9 уязвимостей, одна из которых уже активно эксплуатируется Google выпустила обновление стабильного канала Chrome 157, которое устраняет 9 уязвимостей в безопасности браузера. Особую тревогу вызывает…
Продолжить чтение
Вредоносные расширения Chrome: 13,4 млн пострадавших
Поддельные расширения Chrome перехватили запросы 13,4 млн пользователей Расширения для Chrome, которые рекламировались как полезные инструменты для поиска руководств, конвертации PDF и безопасного серфинга, на деле занимались чем-то…
Продолжить чтение







