
ROMULUS ClickFix: платформа для доставки LegionLoader
ROMULUS: новая ClickFix-платформа для распространения LegionLoader
Исследователи в области кибербезопасности раскрыли подробности о платформе доставки вредоносного ПО под названием ROMULUS, эксплуатирующей технику ClickFix. Угроза касается любого пользователя, который может столкнуться с поддельными страницами в браузере и невольно запустить вредоносный код на собственном устройстве.
Что такое ROMULUS и как она работает
По данным Forescout Research — Vedere Labs, ROMULUS функционирует как сервис доставки вредоносного ПО, размещающий на фиктивных лендингах приманки в стиле ClickFix. Цель — вынудить ничего не подозревающего пользователя самостоятельно выполнить вредоносную команду, тем самым заражая собственную систему.
Исследователь безопасности Сай Молиге из Forescout описывает ROMULUS как платформу, которая может быть частным закрытым панелем, коммерческим криминальным сервисом, партнёрской схемой или программным обеспечением, скопированным между разными операторами. Точная природа проекта пока не установлена.
Инфраструктура: шесть серверов и связь с ChatGPT-кампанией
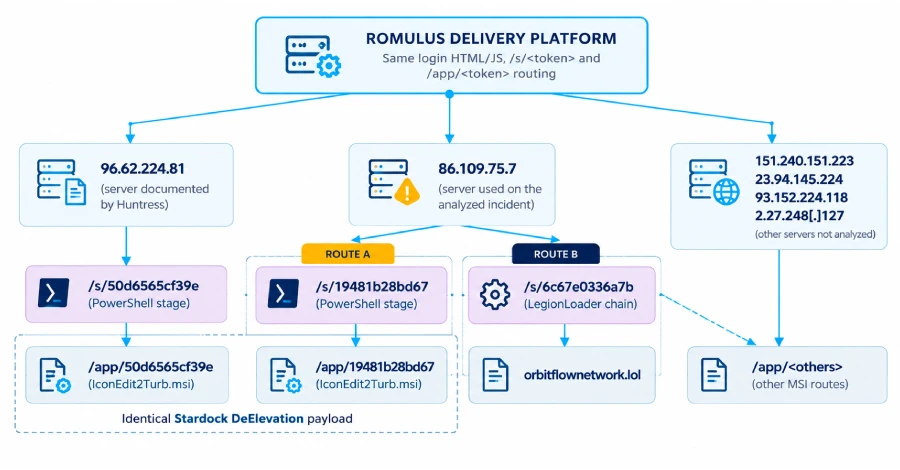
Специалисты идентифицировали шесть IP-адресов, на которых работает ROMULUS:
— 96.62.224.81
— 86.109.75.7
— 151.240.151.223
— 23.94.145.224
— 93.152.224.118
— 2.27.248.127
Примечательно, что адрес 96.62.224.81 ранее фигурировал в отдельной кампании, где злоумышленники злоупотребляли кастомными GPT в ChatGPT, перенаправляя жертв на поддельные URL с ClickFix-приманкой. Сервер 86.109.75.7 также хостил панель, получившую кодовое название ROMULUS, и именно его анализ позволил связать обе кампании воедино.
LegionLoader: что происходит после заражения
Одна из выявленных цепочек атаки задействует ClickFix для запуска PowerShell-скрипта, который в итоге загружает Legion Loader — многофункциональный загрузчик вредоносного ПО, также известный под именами Satacom downloader, CurlyGate и RobotDropper.
ROMULUS открывает два эндпоинта, предназначенных для скачивания промежуточного PowerShell-скрипта. Тот, в свою очередь, принимает решение о следующей полезной нагрузке: либо это троянизированный MSI-инсталлятор с загрузчиком вредоносного ПО, либо зашифрованный архив с Legion Loader. Архив специально раздут до почти 1 ГБ с помощью многократно повторяющегося наполнения — такой приём позволяет обойти лимиты загрузки, бюджеты песочниц и пороги статического анализа. После запуска загрузчик связывается с удалённым сервером для получения дополнительных вредоносных компонентов.
Связь с другими угрозами и рекомендации
Несмотря на схожесть названий, ROMULUS не имеет ничего общего с RomulusLoader — семейством вредоносного ПО, ассоциированным с группировкой Silver Fox (TA4922). Та использует налоговые предлоги для распространения троянов удалённого доступа — ValleyRAT, DcRAT и Venom RAT — через техники DLL sideloading.
Выявленные данные наглядно демонстрируют, как ClickFix трансформируется из рядовой техники социальной инженерии в полноценный и крайне эффективный вектор первоначального проникновения. Для снижения риска специалисты рекомендуют активно отслеживать подозрительные вызовы PowerShell и события, связанные с DLL sideloading.
Появление ROMULUS подтверждает тренд на «коммерциализацию» киберпреступных инструментов: злоумышленники всё чаще предлагают готовые платформы доставки вредоносного ПО как услугу, снижая порог входа для менее квалифицированных атакующих.
Источник: The Hacker News
Похожие записи
Фейковые AI-домены распространяют малварь и угонщики браузеров
186 фейковых AI-доменов: ClickFix, угонщики браузеров и расширения-шпионы Исследователи в области кибербезопасности выявили масштабную кампанию, в которой злоумышленники используют домены-двойники популярных AI-инструментов для распространения вредоносного ПО. Одна опечатка…
Продолжить чтение
KB5132061 — ноябрьское обновление Windows 11 2026
KB5132061 для Windows 11: ноябрьское обновление безопасности 2026 года Microsoft выпустила накопительное обновление KB5132061 для Windows 11 версий 24H2, 25H2 и 26H2 — оно получило номера сборок 26300.9974,…
Продолжить чтение
Вредоносные расширения Chrome: 13,4 млн пострадавших
Поддельные расширения Chrome перехватили запросы 13,4 млн пользователей Расширения для Chrome, которые рекламировались как полезные инструменты для поиска руководств, конвертации PDF и безопасного серфинга, на деле занимались чем-то…
Продолжить чтение
Вредоносное ПО для macOS: рынок вырос в шесть раз
macOS под прицелом: рынок хакерских инструментов вырос в шесть раз Пока пользователи Mac традиционно считают свои компьютеры более защищёнными, чем Windows-машины, киберпреступники активно пересматривают это убеждение. За неполный…
Продолжить чтение







