
Java4Shell CVE-2026-114938: RCE без авторизации в Java
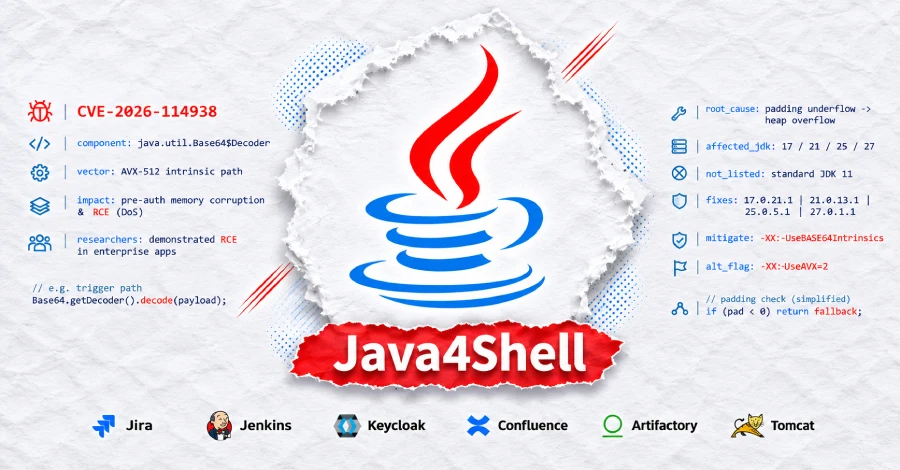
Java4Shell (CVE-2026-114938): RCE без авторизации в Jira, Jenkins и Keycloak
Критическая уязвимость в декодере Base64 современных версий Java позволяет выполнить произвольный код на серверах с популярными корпоративными приложениями — без какой-либо аутентификации. Исследователи из компании Calif, раскрывшие проблему, присвоили ей оценку 9.2 из 10 по шкале CVSS 4.0, а патчи уже выпустили Oracle и большинство вендоров Java-сборок.
Что такое Java4Shell и почему это опасно
Уязвимость, получившая идентификатор CVE-2026-114938, затрагивает ускоренную реализацию Base64-декодера в Java. Этот декодер задействуется только на процессорах x86-64 с поддержкой инструкций AVX-512 VBMI — в частности, на Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids, Granite Rapids, а также AMD Zen 4 и новее. Чипы ARM64 уязвимости не подвержены.
Проблема кроется в следующем: JIT-компилятор Java переключается на оптимизированный вариант декодера для часто выполняемого кода. Если на вход подать специально сформированную строку, заканчивающуюся лишним символом `=`, декодер записывает от 62 до 63 байт за пределы выделенного буфера — и лишь после этого отклоняет невалидные данные. Перезаписанные байты имеют фиксированное значение, однако атакующий контролирует, куда именно попадёт этот «выброс».
Серверы нередко декодируют Base64-данные — HTTP Basic заголовки авторизации, SAML-артефакты, CSRF-токены — ещё до проверки подлинности пользователя. Именно это открывает путь для атаки без логина.
Кто уязвим
Баг присутствует в Java версий 17.0.6 и выше по ветке 17, а также в Java 21, 25 и 27. Стандартные сборки Java 8 и Java 11 проблеме не подвержены, однако сборка Java SE 8 Performance Pack 8u511b33-perf находится в зоне риска. Под угрозой также GraalVM for JDK 17.0.21.0.3, GraalVM for JDK 21.0.13.0.3 и GraalVM Enterprise Edition 21.3.20.0.3.
Исследователи Calif подтвердили возможность RCE без аутентификации при настройках по умолчанию в шести продуктах: Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins и PingFederate. При наличии учётной записи уязвимость также эксплуатируется в Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit и Spinnaker. Списки не исчерпывающие — реальный круг затронутых приложений может быть шире.
Поскольку уязвимый код активируется только на определённых процессорах, один и тот же контейнерный образ может быть уязвим на одном сервере и безопасен на другом. Проверить наличие нужных флагов CPU на Linux можно командой:
«`
grep -m1 ‘^flags’ /proc/cpuinfo | tr ‘ ‘ ‘\n’ | grep -E ‘^(avx512f|avx512bw|avx512vbmi|bmi2)$’
«`
Если вывод содержит все четыре флага — сервер потенциально уязвим.
Как работает атака
Атакующий манипулирует расположением объектов в памяти так, чтобы переполнение расширяло соседний массив. Затем через этот массив записываются произвольные байты, а через второй массив организуется чтение из памяти — этот шаг исследователи назвали JavaBleed. Дальнейший путь ведёт к механизмам выполнения кода внутри JVM.
Универсального эксплойта не существует: для каждой цели требуется своя раскладка памяти и точный тайминг, часть атак чувствительна к задержкам в сети. Прокси, буферизующий запросы целиком (как nginx по умолчанию), блокирует некоторые векторы, но не все. Неудачная попытка может завершиться крашем Java — однако атакующий, как правило, может повторить её.
Компания Blackpoint Cyber воспроизвела падение тестового Spring Boot-приложения: около 28 300 некорректных запросов на вход за примерно 20 секунд — и всё это без единой успешной авторизации. В локальных тестах команде также удалось прочитать секрет, расположенный рядом с переполнением, — результат оказался стабильным в 30 из 30 попыток. Удалённое выполнение кода в этих тестах воспроизвести не удалось.
Upwind зафиксировала повреждение памяти на сервере AWS с процессором Intel Ice Lake: переполнение затронуло следующий объект в памяти и в итоге привело к краху JVM. Оба защитных флага (описаны ниже) полностью остановили переполнение на всех протестированных версиях.
Оценки вендоров
Различные поставщики по-разному оценивают серьёзность уязвимости:
— Oracle — 8.1 из 10 по CVSS 3.1: сложно эксплуатируется, но не требует авторизации. В описании CVE указано: «Успешная эксплуатация может привести к захвату Oracle Java SE».
— Red Hat — предварительная оценка 9.8 из 10, также без требования к авторизации.
— Amazon — 8.8 из 10: риск описывается как «краш JVM для неавторизованных пользователей или, в отдельных окружениях, выполнение кода авторизованным пользователем с низкими привилегиями».
— Канадский Cyber Centre подтвердил возможность удалённой эксплуатации без аутентификации. На момент публикации уязвимость не числилась в каталоге активно эксплуатируемых уязвимостей KEV агентства CISA.
Исправления
Oracle и проект OpenJDK выпустили патчи в рамках ноябрьского обновления безопасности. Исправленные сборки Oracle Java — релизы с суффиксом `.1`:
| Сборка | Уязвимые версии | Исправленный релиз |
|—|—|—|
| Oracle Java SE 17 | 17.0.6 – 17.0.21.0.3 | 17.0.21.1 |
| Oracle Java SE 21 | 21.0.13.0.3 и ранее | 21.0.13.1 |
| Oracle Java SE 25 | 25.0.5.0.3 и ранее | 25.0.5.1 |
| Oracle Java SE 27 | 27.0.1.0.3 и ранее | 27.0.1.1 |
| Amazon Corretto 17, 21, 25, 27 | Начиная с 17.0.6 для Corretto 17 | 17.0.21.1.2, 21.0.13.1.2, 25.0.5.1.2, 27.0.1.1.4 |
| Azul Zulu 17, 21, 25, 27 | Начиная с 17.0.6 для Zulu 17 | 17.70.201, 21.54.201, 25.38.201, 27.30.201 |
| Red Hat Enterprise Linux 8, 9, 10 / OpenJDK 17, 21, 25 | 17.0.6 и выше, включая 21 и 25 | Пока не готово |
Для Java 8 Performance Pack актуальная версия — 8u513. SAP выпустила SapMachine 17.0.21.1, 21.0.13.1, 25.0.5.1 и 27.0.1.1, однако в release notes конкретные исправления не указаны. Eclipse Temurin, Microsoft Build of OpenJDK и BellSoft Liberica на момент публикации исправленных сборок ещё не объявили.
Red Hat пока не закрыла уязвимость в RHEL 8, 9, 10 и собственных сборках OpenJDK — контейнеры на базе образов Red Hat потребуют пересборки после выхода обновлённых образов.
После установки патча необходимо перезапустить Java-сервисы и пересобрать контейнерные образы, чтобы запущенные процессы использовали обновлённую версию.
Временные меры защиты
Если обновиться прямо сейчас невозможно, добавьте один из флагов при запуске JVM (и удалите его после установки патча):
— `-XX:-UseBASE64Intrinsics` — отключает только ускоренный Base64-декодер, сохраняя остальные оптимизации AVX-512.
— `-XX:UseAVX=2` — полностью отключает AVX-512. Применять только на x86-64 серверах: на ARM64 Java с этим флагом не запустится.
Флаг `-XX:DisableIntrinsic=_base64_decodeBlock` использовать в одиночку не следует — он препятствует старту JVM.
Признаки попыток эксплуатации
Upwind рекомендует обращать внимание на следующие индикаторы (их наличие не доказывает компрометацию, а отсутствие — не гарантирует безопасность):
— Base64-токены длиной от 32 символов, заканчивающиеся на `=`, с длиной, не кратной 4, — особенно в заголовках Authorization
— Всплески ошибок `IllegalArgumentException` из `java.util.Base64$Decoder`
— Необъяснимые файлы `hs_err_pid` или серии неожиданных перезапусков JVM
Примечательно, что прообраз уязвимости проявился ещё 9 сентября, когда в репозитории OpenJDK был опубликован pull request с предложением исправить переполнение в том же AVX-512 Base64-декодере. Автор закрыл его без слияния в начале ноября — после автоматического уведомления о восьми неделях бездействия.
Администраторам, использующим затронутые версии Java на серверах с процессорами Intel Ice Lake и новее или AMD Zen 4+, следует незамедлительно установить патчи — а до их появления применить временные флаги JVM.
Источник: The Hacker News
Похожие записи
Telegram Android: два RCE-эксплойта обходят seccomp
Два RCE-эксплойта в Telegram для Android обходят seccomp-защиту Компания NebuSec опубликовала технический анализ, согласно которому новые средства защиты виджетов в Telegram для Android можно обойти как минимум двумя…
Продолжить чтение
ChatGPT запускает бизнес-профили в стиле Google
ChatGPT обзаводится бизнес-профилями — всё больше похоже на Google OpenAI запустила Business Hub — раздел, где компании могут создавать собственные профили прямо в ChatGPT. Платформа явно метит в…
Продолжить чтение
Кибератака на ActiveCloud: сбой E-Cloud и SmartMail
ActiveCloud подверглась массовой кибератаке: что не работает Утром 10 ноября белорусский облачный провайдер ActiveCloud зафиксировал масштабную кибератаку на свою инфраструктуру. Инцидент затронул сразу несколько ключевых сервисов компании —…
Продолжить чтение
Вредоносное ПО для macOS: рынок вырос в шесть раз
macOS под прицелом: рынок хакерских инструментов вырос в шесть раз Пока пользователи Mac традиционно считают свои компьютеры более защищёнными, чем Windows-машины, киберпреступники активно пересматривают это убеждение. За неполный…
Продолжить чтение







