FastUnlock: 0-day позволяет обойти экран блокировки Windows
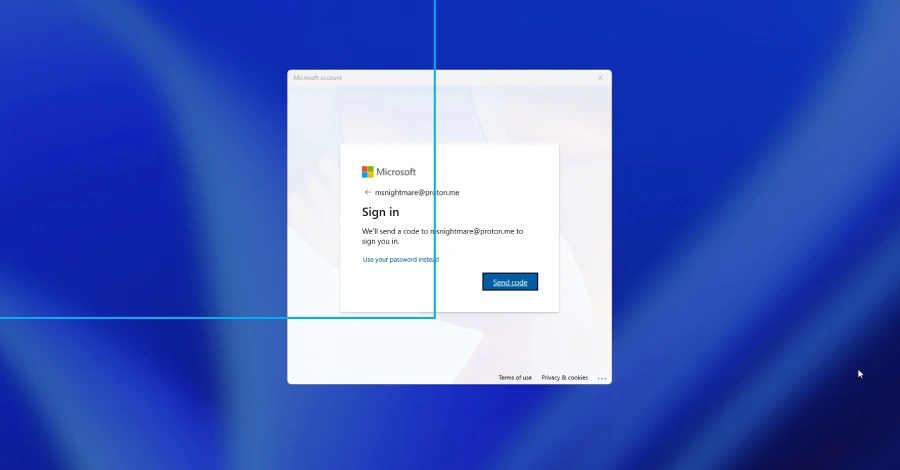
FastUnlock: 0-day в Windows позволяет запускать программы с заблокированного ПК
Исследователь опубликовал технику FastUnlock — незакрытую уязвимость нулевого дня в Windows, дающую физически присутствующему злоумышленнику возможность запускать программы прямо с экрана блокировки. Патча от Microsoft пока нет, а независимое тестирование уже подтвердило работоспособность метода.
Как работает FastUnlock
Техника была раскрыта исследователем под псевдонимами MSNightmare и Nightmare Eclipse — в виде короткой публикации на GitHub с прикреплённым видео. В тот же день компания ThreatLocker провела собственную проверку и зафиксировала, что метод действительно работает.
Для эксплуатации требуется физический доступ к компьютеру и наличие учётной записи Microsoft, доступной через параметры восстановления на экране блокировки. Ключевым инструментом служит встроенный экранный диктор Windows — Narrator: с его помощью атакующий перемещается по интерфейсу заблокированного устройства. По итогам теста ThreatLocker удалось запустить программу от имени учётной записи WSIAccount, которая не обладает правами администратора.
Случаев реального применения FastUnlock в атаках зафиксировано не было. Список затронутых версий Windows официально не опубликован.
BitLocker не защищает автоматически
Многие считают, что шифрование диска через BitLocker гарантирует защиту — но это не так в стандартной конфигурации. Когда компьютер оснащён чипом TPM, диск расшифровывается автоматически при каждом запуске — без ввода PIN-кода. К моменту появления экрана блокировки данные уже доступны, и FastUnlock работает именно на этом этапе. Сама техника не взламывает шифрование и не извлекает ключи — она эксплуатирует уже разблокированную систему.
Что делать прямо сейчас
Пока официального исправления нет, основные меры защиты сводятся к контролю физического доступа и настройке загрузки.
Ноутбуки, стойки регистрации и другие устройства, к которым может подойти посторонний, следует держать под присмотром или убирать под замок. На критичных машинах стоит активировать PIN-код при запуске BitLocker вместо автоматической разблокировки через TPM. При этом важно помнить: PIN защищает только устройство, которое ещё не включено. Если компьютер уже показывает экран блокировки — это не поможет. Поэтому при передаче устройства из рук в руки рекомендуется выключать его или переводить в режим гибернации, а не просто блокировать.
Руководство Microsoft по защитным мерам BitLocker также рекомендует применять PIN при запуске и выключать устройства при угрозе физического доступа посторонних.
FastUnlock — наглядное напоминание о том, что заблокированный экран сам по себе не является надёжным барьером. До выхода официального патча разумно пересмотреть физическую безопасность устройств и включить дополнительную защиту загрузки там, где это возможно.
Источник: The Hacker News
Похожие записи
Утечка данных JPMorgan, Visa и Mastercard: атака через подрядчиков
Утечка данных JPMorgan, Visa и Mastercard: след ведёт к сторонним поставщикам Хакерская группа N0n опубликовала данные, якобы похищенные у клиентов крупнейших финансовых компаний мира. JPMorgan Chase, Visa и…
Продолжить чтение
TPM-атака обходит блокировку BitLocker и Windows Hello PIN
Атака через флеш-чип обходит защиту TPM и взламывает PIN за дни Исследователи из Берлинского технического университета обнаружили способ сбросить счётчик попыток ввода PIN-кода в TPM — прямо с…
Продолжить чтение
Атака на iPhone: хакеры взломали сайты Zoom, BBC и CNN
Хакеры атаковали iPhone-пользователей через популярные сайты Масштабная атака на цепочку поставок программного обеспечения затронула сайты сотен крупных организаций по всему миру. Под прицелом оказались прежде всего владельцы iPhone…
Продолжить чтение
Автономные AI-атаки: Google GTIG бьёт тревогу
Эра автономных кибератак уже наступила Хакер, который не спит, не устаёт и непрерывно ищет уязвимости — это больше не фантастика. Google Threat Intelligence Group (GTIG) зафиксировала реальное применение…
Продолжить чтение