
Google селфи-видео: насколько безопасен новый вход
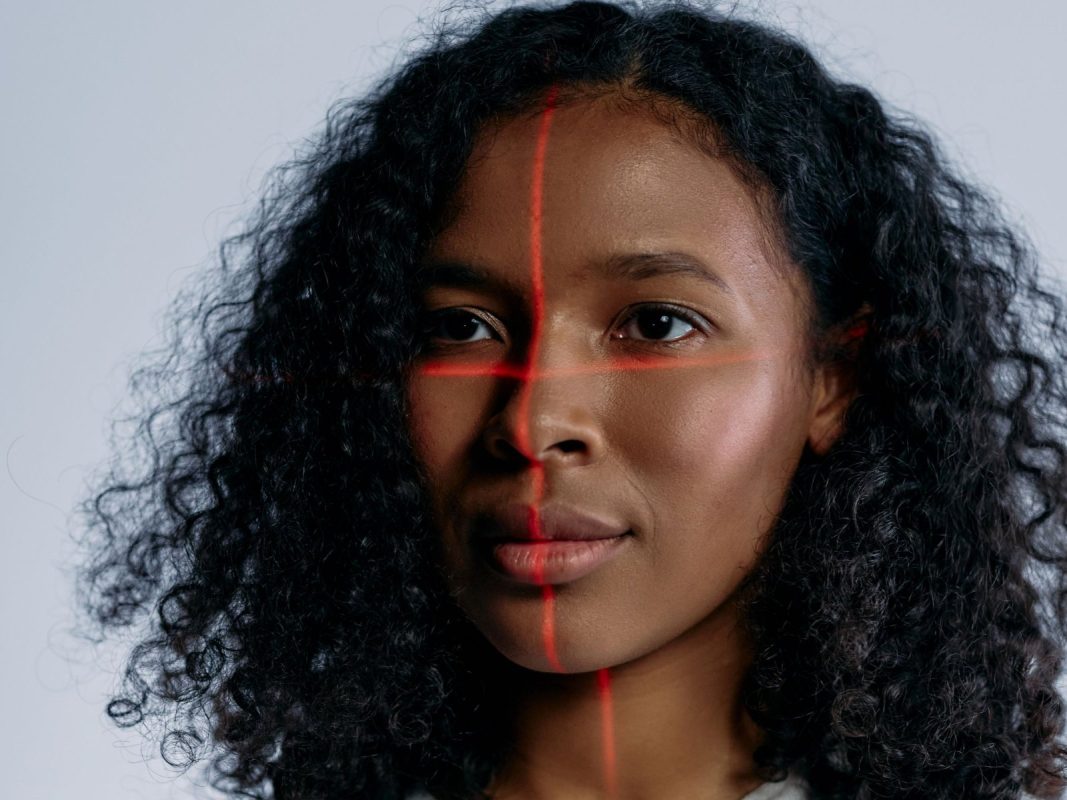
Вход в Google по селфи-видео: насколько это реально безопасно
Google запускает новый способ восстановления доступа к аккаунту — через короткое селфи-видео. Звучит удобно, но насколько такой метод защищён от современных атак с использованием дипфейков? Разбираемся, что стоит за этой технологией и стоит ли ей доверять.
Как работает вход по селфи-видео
Новая функция предназначена для ситуаций, когда вы потеряли доступ к аккаунту и под рукой нет привычного телефона или компьютера. При настройке нужно снять короткое видео, следуя инструкциям: система просит повернуть голову в разные стороны, чтобы зафиксировать лицо с нескольких ракурсов. Если впоследствии вы снова окажетесь заблокированы, достаточно записать новое видео — оно сравнивается с тем, что было сохранено при регистрации. Поэтапный запуск функции начался 23 июля; проверить, доступна ли она для вашего аккаунта, можно по адресу g.co/signin-selfie.
Это не замена паролю
Важно понимать: селфи-видео не заменяет ни пароль, ни passkey. Это дополнительный способ восстановления доступа — наравне с контактами для восстановления и другими методами. Google сам рекомендует настроить сразу несколько таких вариантов. При этом функция недоступна для корпоративных Workspace-аккаунтов, детских аккаунтов и участников программы Advanced Protection — то есть именно тех пользователей, которым защита нужна больше всего. Сохранённое видео шифруется, по умолчанию используется только для входа и может быть удалено в любой момент. Использовать его для улучшения алгоритмов Google сможет лишь с явного согласия пользователя.
Видит ли Google дипфейки по-настоящему?
Google заявляет о многоуровневой защите от поддельных фото и видео. В основе лежит так называемое определение «живости» (liveness detection): система просит пользователя совершить небольшие движения, чтобы подтвердить присутствие реального человека перед камерой. Распечатанная фотография или старая запись такую проверку не пройдут.
Однако проблема в другом. Современный дипфейк умеет моргать, кивать и поворачивать голову по команде. А самый опасный тип атаки и вовсе обходит камеру стороной: в так называемых injection-атаках фальшивое видео передаётся напрямую в приложение, как будто поступает с камеры устройства. Проверки движений от таких атак не спасают. Исследование, представленное ещё в 2022 году на конференции USENIX Security, наглядно показало: коммерческие системы liveness detection можно обойти в автоматическом режиме. Кроме того, стандартные схемы сертификации — ISO 30107-3, iBeta, FIDO — тестируют атаки через камеру, но не injection-атаки. По данным специалистов по безопасности, за последние два года количество подобных атак резко возросло.
Что из этого следует
Американский стандарт безопасности NIST формулирует позицию чётко: биометрия не должна использоваться в одиночку — только в связке со вторым фактором и небиометрической альтернативой. К тому же лицо, в отличие от пароля, сменить не получится. На практике это означает следующее: как один из нескольких способов восстановления, селфи-видео полезно и надёжнее, чем восстановление через SMS, уязвимое для SIM-своппинга. Для непосредственного входа в аккаунт passkeys и аппаратные ключи по-прежнему остаются более надёжным выбором. Тем, кто находится в зоне повышенного риска, от использования видео с лицом лучше воздержаться — впрочем, Google всё равно исключает эту категорию из программы Advanced Protection.
Селфи-видео — разумное дополнение к арсеналу средств восстановления доступа, но не панацея: при высоком уровне угроз полагаться на него не стоит.
Источник: Notebookcheck
Похожие записи
Дипфейк-приложения прошли модерацию App Store
Дипфейк-приложения с скрытым контентом прошли модерацию App Store Более 400 AI-приложений с замаскированными функциями создания сексуальных и жестоких дипфейков успешно прошли проверку в App Store и Google Play…
Продолжить чтение
App Store ужесточил правила: дипфейки и скрытый функционал
Apple ужесточила правила App Store: дипфейки и подмена функций под запретом Apple обновила руководство по модерации приложений, добавив чёткие формулировки против двух категорий угроз: приложений, генерирующих интимные изображения…
Продолжить чтение
Восстановление аккаунта после потери телефона
Потерял телефон — заблокирован аккаунт: что реально поможет Смартфон украли или утопили в море — и вместе с ним исчез второй фактор аутентификации. Вы помните пароль, но этого…
Продолжить чтение
EU AI Act: маркировка AI-контента обязательна сейчас
EU AI Act: маркировка AI-контента обязательна уже сейчас С 2 августа 2026 года в ЕС вступили в силу требования о прозрачности AI Act — и никакого переходного периода…
Продолжить чтение







