
Claude Code сливал email пользователей в User-Agent
Claude Code сливал email пользователей в заголовке User-Agent
Инструмент разработки Claude Code оказался замешан в неприятном скандале: выяснилось, что он без ведома пользователей передавал их email-адреса сторонним сайтам через заголовок HTTP-запроса User-Agent. Проблема затронула сотни пользователей и получила более 600 «лайков» в соответствующем баг-репорте на GitHub.
Суть проблемы
Пользователь taylor-edwards сообщил, что стал получать десятки спам-писем в день после того, как Claude Code при выполнении веб-поиска начал передавать его email-адрес произвольным третьим сторонам в заголовке User-Agent — без каких-либо предупреждений и запроса согласия. По его словам, это не должно быть ни настройкой с возможностью отключения, ни отдельной опцией вообще — подобное поведение нужно полностью убрать из инструмента.
Проблема обнаружена в версии Claude Code 2.1.318 на macOS в терминале tmux. Пользователь заявил, что переводит компанию на альтернативное решение — Pi с OpenRouter — из-за утраты доверия к подходу Anthropic в вопросах конфиденциальности.
Как это работало
Как объяснили в обсуждении, Claude Code и другие агенты нередко делают это, когда сайт — например, SEC или Wikimedia — запрашивает контактные данные в User-Agent. Однако агент исполнял такие требования самостоятельно, не уведомляя пользователя.
Исследователь mkubenka углубился в проблему и обнаружил, что email — лишь часть утечки. Claude при составлении запросов также включал в User-Agent описательный токен с названием проекта или задачи, над которой шла работа. Получалась опасная связка: сторонний сервер получал одновременно имя проекта, email пользователя и содержимое запроса.
В своих логах (~/.claude/projects/*/.jsonl) пользователь нашёл реальные примеры подобных запросов:
«`
curl -sf -A «-site-build/1.0 ()» «https:///search?q=
«
«««python
в скрипте, написанном моделью
headers={‘User-Agent’: ‘/0.1 (mailto:)’}
«`
В первом случае один HTTP-запрос передал третьей стороне название проекта, email и адресный запрос одновременно. Это уже не просто утечка идентификатора — это полноценный профиль активности пользователя.
Реакция Anthropic: мод вместо исправления
Разработчик poteat сообщил, что в версии 2.1.317 был добавлен встроенный мод `cc-plugin-privacy`, который детерминированно блокирует подобное поведение. Мод включён по умолчанию и может быть отключён через команду `/plugins`.
Однако сообщество встретило это решение с нескрываемым скептицизмом. Пользователь philipwhiuk задал закономерный вопрос: почему это реализовано в виде мода, а не встроено в ядро кода? Он также указал на применимые классификаторы уязвимостей: CWE-664, CWE-501 и CWE-668.
Разработчик mrchi недоумевал: почему нельзя было просто убрать email из User-Agent вместо добавления «так называемого мода»?
Пользователь randomstuff указал на фундаментальную дыру в логике: мод проверяет только заголовок User-Agent, но не мешает Claude передать email в произвольном HTTP-заголовке — например, `Foobar`. Проблема оказалась шире, чем один конкретный заголовок.
Мод не закрывает всю поверхность атаки
Исследователь marcindulak напомнил, что агенты раскрывают email не только когда сайт явно об этом просит. Аналогичная утечка через `git config` была задокументирована ещё в марте 2026 года в отдельном баг-репорте. Это означает, что единственный надёжный способ предотвратить утечку — сделать email вообще недоступным для агента на уровне архитектуры.
Пользователь mkubenka на версии 2.1.319 подтвердил: даже при включённом `cc-plugin-privacy@builtin` команда `echo ‘User-Agent: test ‘ > /dev/null` всё равно выполнялась без блокировки.
Технический анализ уязвимости также опубликовал исследователь aydinnyunus в своём блоге, а сайт tin.computer выпустил отдельный разбор механики происходящего.
История с User-Agent в Claude Code — показательный пример того, что происходит, когда вопросы приватности решаются постфактум через патчи, а не закладываются в архитектуру изначально. Правильным решением было бы использовать нейтральный User-Agent вида `claude-code/` по умолчанию и включать персональные данные только по явному запросу пользователя.
Похожие записи
Samsung One UI 9.5: защита от подмены номеров
Samsung защитит от подмены номеров контактов в One UI 9.5 В приложении Phone на смартфонах Samsung может появиться функция, которая будет проверять, действительно ли звонок поступает с устройства…
Продолжить чтение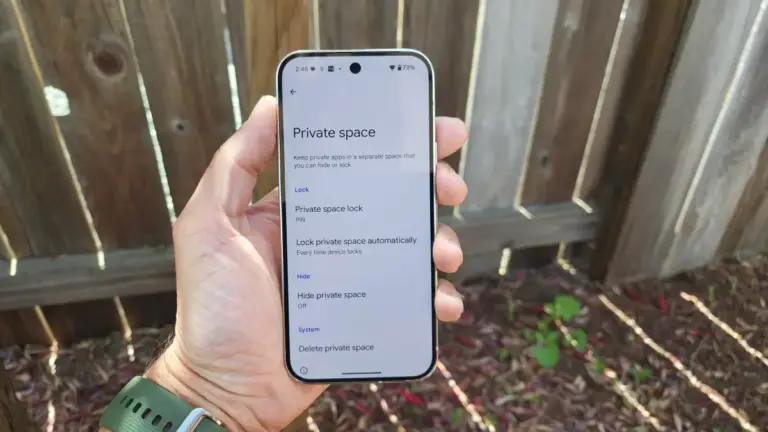
Баг Google Pixel раскрывает скрытое Private Space
Баг в Google Pixel раскрывает скрытое Private Space при смене темы оформления Ноябрьское обновление для Pixel устранило десятки ошибок — но не эту. Баг с Private Space, из-за…
Продолжить чтение
Сбой Claude: ошибки на claude.ai и Claude Code
Сбой в работе Claude: проблемы с авторизацией на claude.ai и в Claude Code 13 ноября 2026 года пользователи столкнулись с массовыми ошибками при попытке войти в сервисы Anthropic.…
Продолжить чтение
ChatGPT Finances теперь доступен в Mac-приложении
ChatGPT Finances появился в Mac-приложении Финансовый инструмент ChatGPT Finances, который раньше был доступен только в мобильном приложении и на веб-сайте, теперь заработал и в десктопном клиенте для Mac.…
Продолжить чтение







