
Android-ботнет Videostrong: Google закрыла 1,3 млн устройств
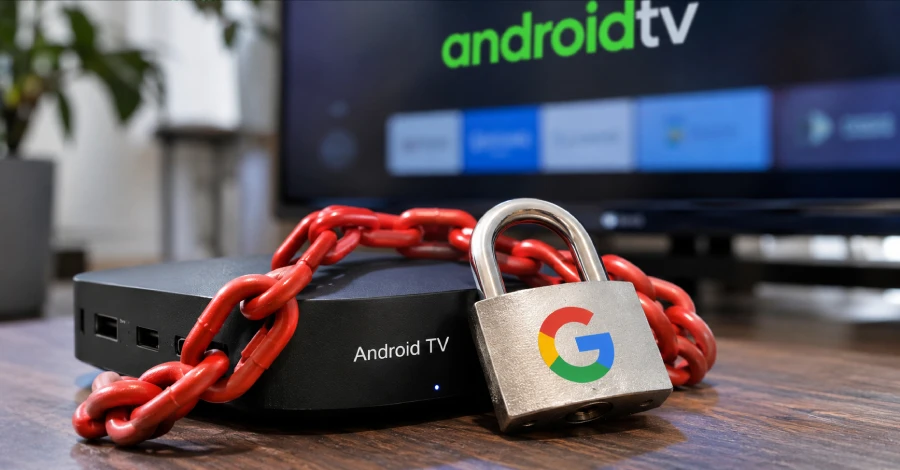
Android-ботнет из 1,3 млн устройств ликвидирован: Google обвиняет производителя TV-боксов
Google совместно с международными партнёрами пресекла работу масштабного ботнета, охватившего более 1,3 миллиона Android-устройств. Ключевой вывод расследования оказался неожиданно прямолинейным: компания-производитель намеренно встроила вредоносный бэкдор в прошивку своих устройств и продавала доступ к ним криминальным структурам.
Что произошло и кто за этим стоит
В конце октября Google провела операцию по отключению командно-контрольных серверов ботнета, опираясь на правовые механизмы для блокировки управляющих доменов. В совместном расследовании участвовали Национальное полицейское агентство Японии, а также компании Lumen, HUMAN Security, Plume, Synthient и TrendAI.
По данным Google, ответственность за произошедшее лежит на шэньчжэньском производителе Videostrong — компании, выпускающей Android TV-боксы и другое оборудование под собственным брендом и для сторонних марок. Бэкдор, получивший обозначение x.cpe, был встроен в прошивку целого ряда моделей на протяжении нескольких лет. Google уверена: речь идёт не об ошибке и не об инициативе нечистоплотного инсайдера, а о сознательном решении компании.
Videostrong полностью отстранена от экосистемы Android: Google заблокировала ей и всем аффилированным структурам возможность производить или продавать сертифицированные Android-устройства, а также поставлять программное обеспечение другим сертифицированным производителям.
Как работал бэкдор
Вредоносный компонент x.cpe функционирует на уровне системного приложения внутри прошивки с полными системными привилегиями. Сразу после установки соединения с C2-серверами бэкдор отключал защитную проверку Google Play Protect, что позволяло скрытно устанавливать любое стороннее ПО без ведома владельца устройства.
Возможности, которые открывал бэкдор, были весьма широкими: удалённая установка приложений, выполнение произвольных команд, захват экрана, сканирование сети, перехват нажатий клавиш, копирование учётных данных, списков приложений и системных журналов, а также открытие обратных shell-сессий. Google подтвердила, что операторы Videostrong действительно пользовались всеми этими функциями.
Большинство загружаемых через бэкдор модулей превращали заражённые устройства в резидентные прокси-серверы — трафик покупателей проходил через домашние подключения ничего не подозревающих владельцев, создавая видимость легитимных бытовых соединений. Другие модули занимались накруткой рекламных просмотров.
Масштаб заражения
Аналитики TrendAI зафиксировали 1 472 554 инфицированных устройства на 206 моделях в период с 3 июня по 1 октября — и подчёркивают, что реальная цифра не меньше. Наибольшая концентрация заражённых гаджетов выявлена в Малайзии, Бразилии, Ираке, Мексике и Тайване. В США, Германии, Великобритании, Австралии и Канаде показатели скромнее — от 26 000 до 42 000 устройств в каждой стране.
Хотя основной вектор удара пришёлся на Android TV-боксы, бэкдор был обнаружен и в телемедицинском оборудовании, karaoke-машинах и цифровых рекламных экранах. Ботнет включал как сертифицированные Google устройства, так и аппараты на базе Android Open Source Project (AOSP).
Поскольку злоумышленники распространяли связанное вредоносное ПО и другими путями, Google прогнозирует, что предпринятые меры отрежут доступ преступников ещё как минимум к 10 миллионам заражённых устройств.
Как установили причастность Videostrong
Следователи выявили несколько убедительных улик. Бэкдор x.cpe передаёт конфигурационные данные с C2-серверов другим приложениям Videostrong, в том числе стриминговому плееру YokaTV Player. Один из GitHub-аккаунтов, через который распространялись пакеты ботнета, носит имя yf-videostrong. Компания Synthient, принявшая участие в расследовании, обнаружила в открытой директории на сервере ботнета документ, подписанный директором по R&D компании Videostrong, а веб-домен Videostrong совпал по IP-адресу с панелью управления операторов. Plume, в свою очередь, выяснила, что Videostrong поставляет и прошивку для этих устройств, и инструменты удалённого управления ими.
Пробел в системе сертификации Google
Google признаёт, что Videostrong сумела обойти процедуры проверки совместимости и безопасности: вредоносный код загружался уже после первой загрузки устройства, а не присутствовал на момент тестирования. По состоянию на 2 ноября официальный сайт Videostrong продолжал рекламировать продукты с пометками «Google Certified Android TV Box» и «Google Certified Android TV Stick». Компания уже скорректировала процедуру проверки и усиливает контроль прошивок сертифицированных Android TV-устройств.
Что делать владельцам устройств
Компания Synthient опубликовала список из 182 наименований моделей, замеченных в этой кампании, хотя само по себе совпадение названия не гарантирует заражения. Исследователи приобрели устройство MECOOL KM9PRO Max и обнаружили бэкдор предустановленным. Plume зафиксировала более десятка различных устройств, выходивших на управляющий сервер ботнета, большинство из которых — под маркой MECOOL.
Главная проблема — x.cpe встроен в прошивку и подписан ключом производителя, поэтому стандартными средствами его не удалить: после перезагрузки он восстанавливается. TrendAI констатирует, что решение требует «действий со стороны вендора, защиты на уровне платформы или физической замены устройства». Plume рекомендует сбросить устройство до заводских настроек, чтобы устранить дополнительно установленные модули, но Synthient настроена жёстче: выбросить такие боксы насовсем, поскольку риск заражения слишком высок.
Организациям Synthient советует обнаружить устройства MECOOL и аналогичные в корпоративной сети с помощью опубликованных индикаторов компрометации, немедленно отключить и утилизировать их, заблокировать перечисленные управляющие домены и IP-адреса, а также изолировать умные устройства в отдельных сетевых сегментах. TrendAI дополнительно рекомендует компаниям с удалёнными сотрудниками рассматривать неуправляемые потребительские гаджеты в домашних сетях как часть корпоративной поверхности атаки.
Случай с Videostrong наглядно демонстрирует: угроза может исходить не от хакеров извне, а от самого производителя устройства. Если у вас дома стоит недорогой Android TV-бокс малоизвестного бренда — стоит проверить его по опубликованному списку моделей и отнестись к ситуации серьёзно.
Источник: The Hacker News
Похожие записи
Samsung One UI 9.5: защита от подмены номеров
Samsung защитит от подмены номеров контактов в One UI 9.5 В приложении Phone на смартфонах Samsung может появиться функция, которая будет проверять, действительно ли звонок поступает с устройства…
Продолжить чтение
Gemini Live получит видеоэффекты с Пикачу и тыквами
Gemini Live получит видеоэффекты с Пикачу и тыквами В коде приложения Google обнаружили скрытую функцию Genie — она позволит накладывать анимированные AI-эффекты прямо на живое изображение с камеры…
Продолжить чтение
Google Messages: фоновое воспроизведение голосовых
Google Messages научится воспроизводить голосовые сообщения в фоне В приложении Google Messages может появиться долгожданная возможность — слушать голосовые сообщения, не прерывая воспроизведение при переключении между чатами. Это…
Продолжить чтение
Lenovo Googlebook Duet 13: утечка и дата запуска
Lenovo Googlebook Duet 13: утечка раскрыла планшет с запуском в январе Инсайдер Evan Blass опубликовал новые изображения планшета-трансформера «Lenovo Googlebook Duet 13» и сообщил, что устройство выйдет в…
Продолжить чтение







